TITLE
「お名前.comデスクトップクラウド」不正アクセスで2.7万台に影響 — クラウド/VPS利用企業が今すぐ確認すべきこと
投稿日:2026.10.25
CATEGORY
- DX
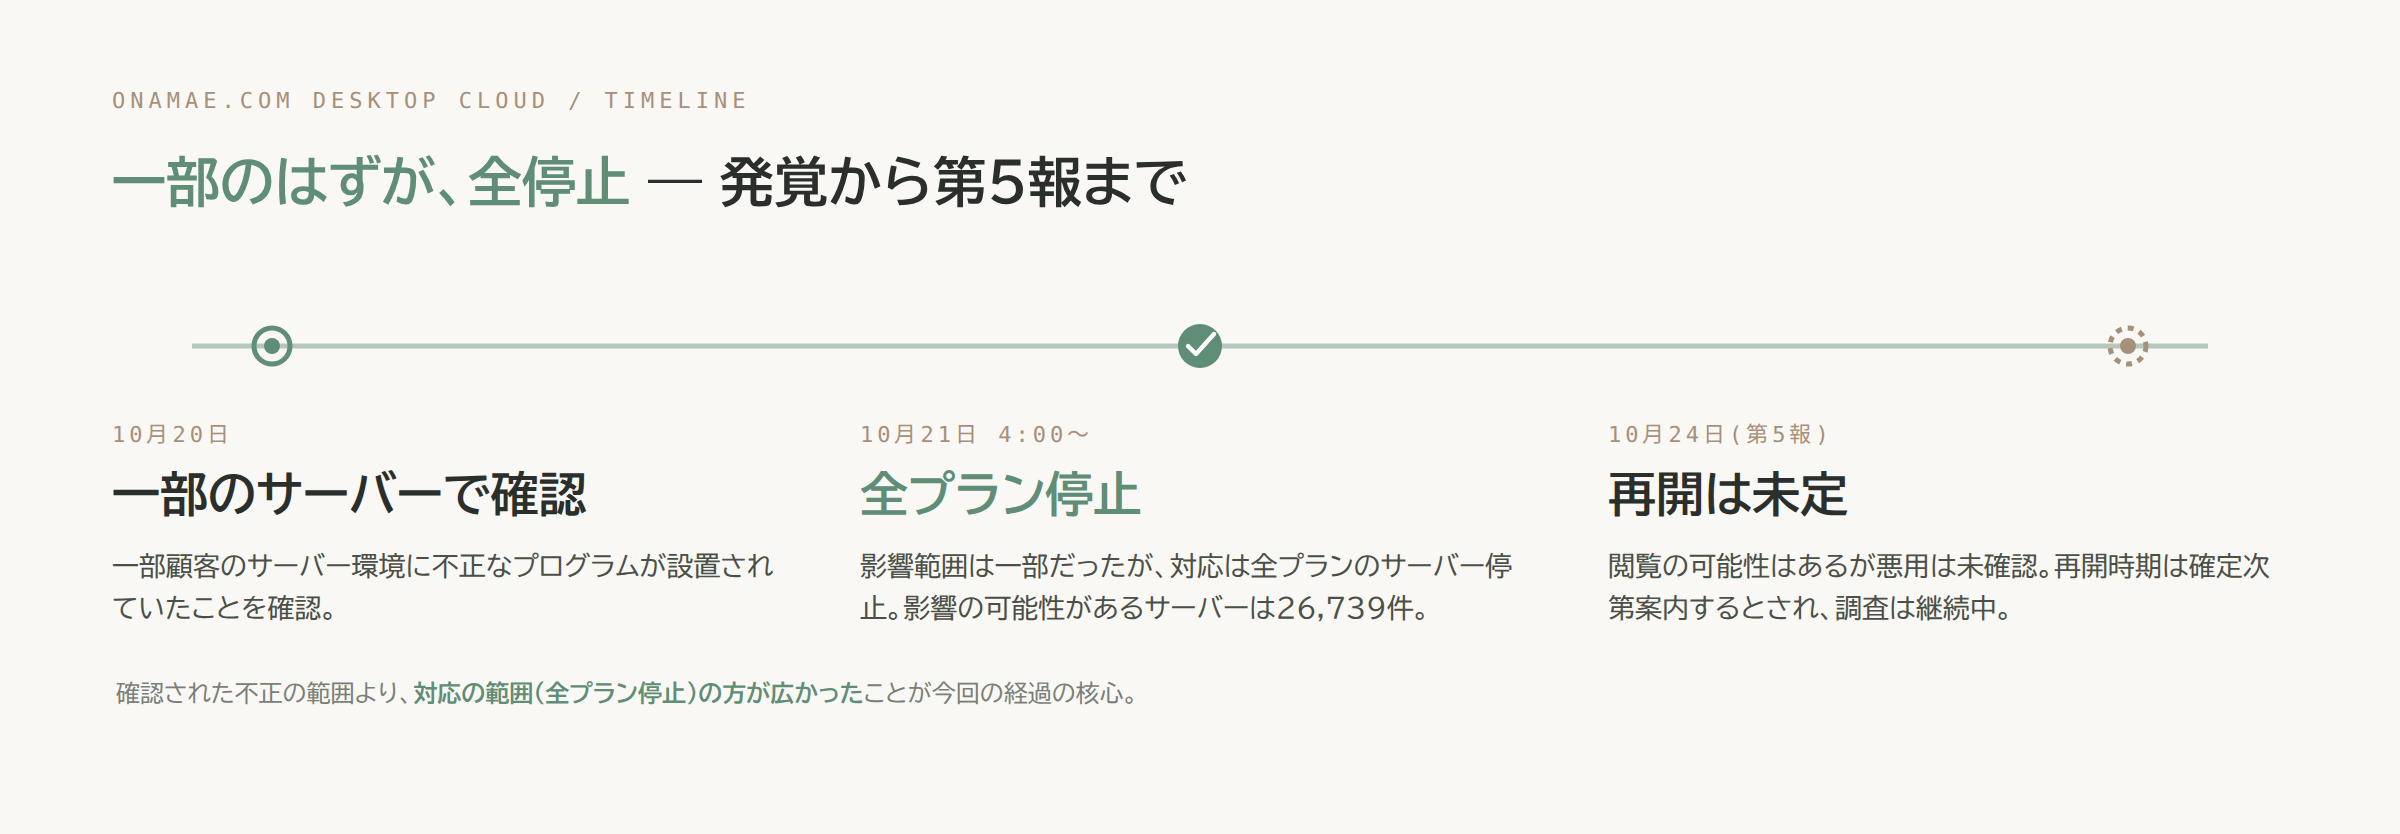
GMOインターネットグループは、同社が運営する「お名前.comデスクトップクラウド」(全プラン)で、2026年10月20日に一部顧客のサーバー環境へ不正なプログラムが設置されていたことを確認したと公表しました。同社は10月21日午前4時から全プランのサーバーを順次停止し、10月24日時点の発表(第5報)でも再開時期は示されていません。影響の可能性があるサーバー数は26,739件に及ぶとされています。
経緯 — 発覚から全プラン停止、再開時期は今も未定
確認された不正なプログラムの発生範囲は「一部顧客のサーバー環境」でしたが、同社が取った対応は全プランのサーバー停止です。報告された発生範囲よりも広く、サービス全体を止める判断に踏み切った形になります。
同社の発表によれば、2026年10月20日に不正なプログラムの設置を確認し、翌21日午前4時から全プランのサーバーを順次停止する対応を開始しました。停止から公表時点まで3日以上が経過していますが、10月24日時点の第5報でも、サーバーの再開時期は未定のままです。調査がどこまで進み、何が確定すれば再開に至るのかは、本稿執筆時点では公表されていません。
影響範囲とこれまでの被害状況 — 2.7万台超、悪用は確認されていない
ところが、影響の可能性があるサーバー数は26,739件とされています。ここで見落としやすいのは、「閲覧された可能性がある」と「悪用された」は同じ状態ではないという点です。
GMOインターネットグループは10月24日時点で、サーバー内に保管された情報が第三者に閲覧された可能性があるとしつつ、個人情報の漏えいや閲覧情報の悪用は現時点では確認されていないと公表しています。クレジットカード情報を含む決済情報については、そもそも同社では保持していないとしています。お金の心配(決済情報の漏えい)と、ID・パスワードの心配(認証情報の変更)は別の話であり、後者は決済情報を持たない事業者であっても利用者自身の作業として残ります。
利用者が今すぐ確認すべきこと
GMOインターネットグループが呼びかけている対応は、次の3点です。
- 保存していた認証情報の変更 — サーバー内に保存していたID・パスワード等の認証情報を速やかに変更する。
- 使い回しパスワードの洗い出し — 同じパスワードを他のサービスでも使っている場合は、それらのパスワードもあわせて変更する。
- フィッシングへの警戒 — 本件に便乗したフィッシングや不審な連絡に注意する。同社がメールや電話でパスワードやカード情報を尋ねることはない、と明記されています。
取引系ツールを本サービス上で稼働させていた利用者には、第5報で追加の呼びかけが出ています。取引用の口座・ツールのパスワードを本サービス以外の端末から変更し、接続中の全セッションを切断する。取引履歴と残高を確認し、身に覚えのない取引があれば取引先に連絡する。二要素認証を設定する。この3点は、資金が直接動く取引ツールという性質上、サーバー停止を待たずに着手する優先度が高い対応です。
問い合わせ窓口は、お名前.comヘルプ(https://help.onamae.com/contact/)と電話03-5456-2560(24時間受付)が用意されています。
クラウド/VPSを業務で使う企業が見直す運用のポイント
今回の事案は「お名前.comデスクトップクラウド」固有の話ですが、クラウドサーバーやVPSを業務で使っている以上、自社が同じ立場の通知を受け取る可能性は契約先を問わず残ります。
- 認証情報の管理方針を明文化する — パスワードの使い回しを禁止するルールを決め、管理画面のパスワードと他サービスのパスワードを分離する。
- 二要素認証を既定にする — 新規契約・新規メンバー追加時に、二要素認証の設定を標準手順へ組み込む。
- ベンダー通知の監視体制を作る — 契約先のお知らせページ・メールを定期的に確認する担当者を決めておく。今回のように発表が段階的に出る事案では、最新の報(今回は第5報)を見落とさない体制が要る。
- フィッシング対応を社内に周知する — このような事案の直後は便乗フィッシングが増えやすい。問い合わせ先の正規窓口を社内で共有しておくと、不審な連絡への対応が早くなる。
まとめ
同じ事案が自社の契約先で起きたとき、何が「まだ分からない」のかを先に整理しておくと、通知が届いた後の確認が早くなります。今回の件でも、第5報の時点で分かっているのは「閲覧の可能性はあるが悪用は確認されていない」という状態までで、調査自体は続いています。
今日からすぐ着手できるのは、クラウド/VPSの管理画面に使っているパスワードが他のサービスと重複していないかの確認です。そこから二要素認証の設定確認、ベンダー通知の監視体制づくりへと順に整えておくと、次の通知が来た時点で、自社がすぐ答えられることと調査待ちにすることの線引きができます。
関連
自社サイトの状態が気になったときは、URL を入れるだけで使える無料の診断ツールを公開しています。
出典
- お名前.com公式お知らせ「第三者による不正アクセスに関するお詫びとお知らせ」: https://www.onamae.com/news/article/11584
- GMOインターネットグループ公式 第5報(2026年10月24日): https://group.gmo/info/alert/2026102402/
※ この記事は AI を使用しています。Leadeas が自社開発した AI エージェント基盤で下書きを作成し、人間のレビューを経て公開しています。AI ネイティブ開発会社として自社の技術をそのまま実演する目的で、この手法を用いています。(詳しくは AI 利用ポリシー)
RELATED関連記事
ローソンID不正アクセス215万件 ― 機能停止を分けた「26件」の判断基準
DX