TITLE
BIND 9 の CVE-2026-94300 — GSS-TSIG リプレイでメモリ破損、CVSS 8.1 の脆弱性に回避策なし
投稿日:2026.10.23
CATEGORY
- Web開発
ISC(Internet Systems Consortium)は2026年10月21日、DNSサーバーソフトウェアBIND 9に深刻度CVSS 8.1(ISC評価「High」)の脆弱性、CVE-2026-94300を公表しました。ISCの説明によると、GSS-TSIG(Kerberosを使ってDNSの動的更新を認証する仕組み)で署名されたUDPメッセージを、TSIG鍵が有効な間に捕捉・リプレイ(再送)すると、namedプロセスでメモリ破損が起きる不備です。攻撃者が管理するゾーンへ細工したクエリを送ると、リモートコード実行に至る可能性もあります。既知の回避策は無く、修正版はBIND 9.20.30 / 9.21.27 / 9.20.30-S1(Supported Preview Edition)です。
何が起きたか — 2026年10月21日公表、ISC評価「High」
ISCの公式KBによると、CVE-2026-94300は「同時に届くGSS-TSIGメッセージによるメモリ破損」というタイトルで登録されています。CVSS 3.1のスコアは8.1、ベクターはCVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:Hで、攻撃元区分はネットワーク越し(AV:N)、攻撃条件の複雑さは高い(AC:H)、特権や利用者の操作は不要(PR:N/UI:N)と評価されています。
発見の経緯も公開されています。ISCは社内テストでこの不備を見つけ、さらにOpenAIのDave Aitel氏が独立して同じ不備を発見し、ISCに報告しました。ISCは2026年10月14日に早期通知を行い、2026年10月21日に公表しています。JPRS(日本レジストリサービス)が日本語での緊急注意喚起を出したのは、公表の翌日にあたる2026年10月22日です。2026年10月22日時点で、実際の悪用は確認されていません。
GSS-TSIGとは何か、なぜ「有効期限内リプレイ」が危険なのか
GSS-TSIGは、Kerberos(GSSAPI)を使ってDNSの動的更新を認証する仕組みです(RFC 3645)。Windows Active Directory統合DNS環境で、ドメイン参加マシンからの動的更新を安全に認証するために使われることが多く、共有鍵を一台ごとに個別配布する代わりに、AD側のKerberos基盤をそのまま流用して更新元を限定できます。
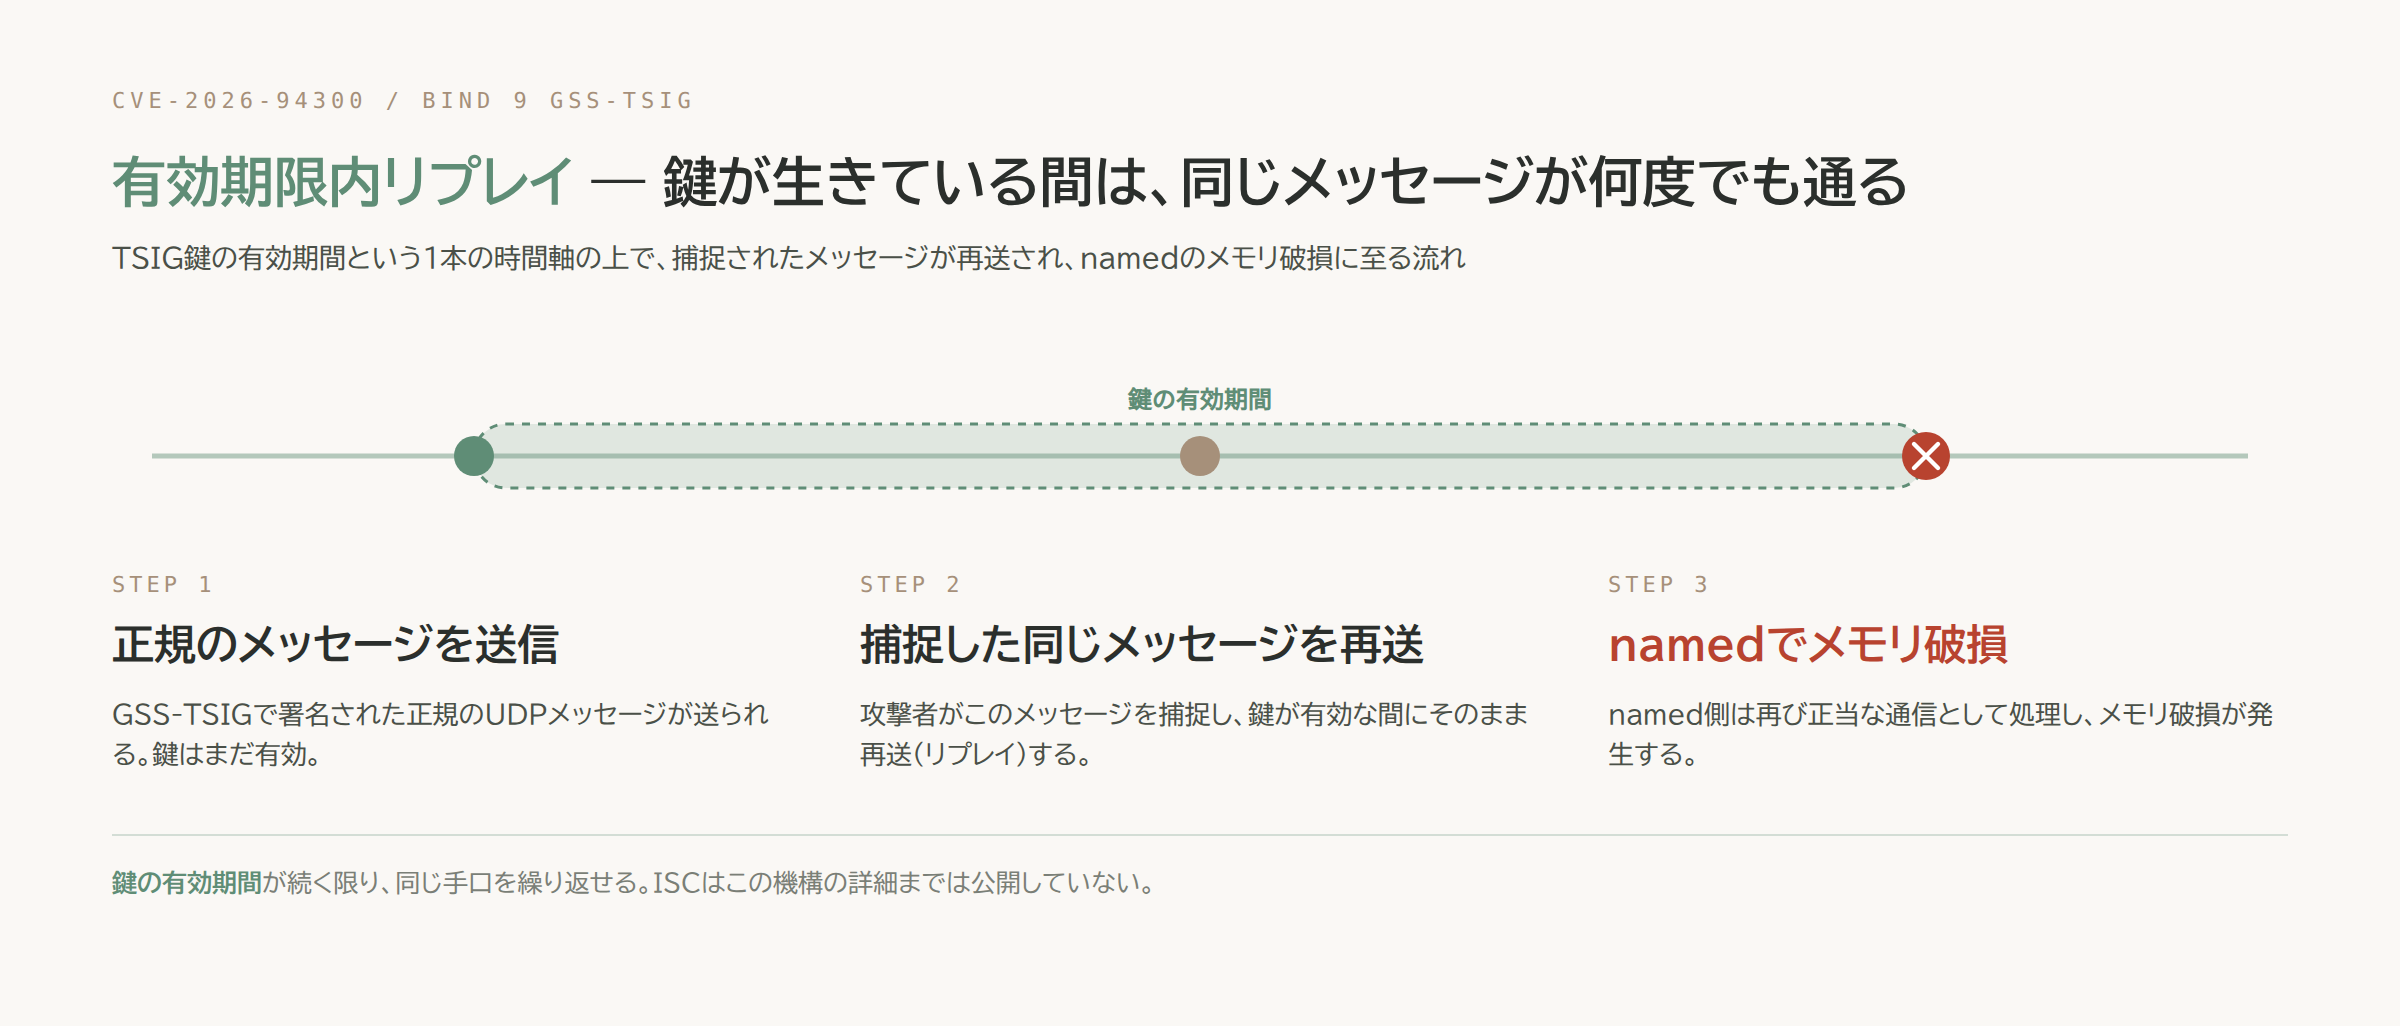
ISCの説明によると、攻撃者はTSIG鍵が有効な間に捕捉したGSS-TSIGメッセージを再送できます。この記事ではこの手口を便宜上「有効期限内リプレイ」と呼びますが、この再送がnamedのメモリ破損を引き起こすという不備で、プログラムの異常終了(サービス停止)につながります。ISCはなぜこの再送が通ってしまうのかという機構の詳細までは公開していません。ISCはこれに加えて、攻撃者が管理するゾーンへ細工したクエリを送ることで、リモートでコードが実行される可能性もあると明記しています。
影響を受ける環境の見極め方 — まず確認すべきバージョン
最初に確認すべきは、稼働中のBIND 9のバージョン番号です。これを、ISCが示す影響範囲と照合します。
影響を受けるのは、BIND 9の9.11.0〜9.18.50、9.20.0〜9.20.29、9.21.0〜9.21.26です。商用サポート版のBIND Supported Preview Editionを使っている場合は、9.11.3-S1〜9.18.50-S1、9.20.9-S1〜9.20.29-S1が対象になります。ISCの公開情報には、GSS-TSIGを設定・使用していないサーバーがこの影響範囲から除外されるという記載はありません。バージョンがこの範囲に入っているかどうかが、唯一明記された判定基準です。
今すぐやること — 回避策が無いので、更新だけが対応
ISCは、この脆弱性に対する既知の回避策は無いと明記しています。一時的な緩和策も示されていないため、対応は修正版への更新一本に絞られます。
修正版はBIND 9.20.30、9.21.27、商用サポート版ではBIND 9.20.30-S1(Supported Preview Edition)です。一方で、9.11.0〜9.18.50のようなサポート終了済みの系列には、セキュリティパッチが提供されません。古いメジャーバージョンを使い続けている環境は、パッチ待ちではなく、サポート対象の9.20系・9.21系へのバージョンアップそのものが必要になります。
まとめ
回避策の有無を、脆弱性情報を読む最初の1行で確認する癖をつけておくと、今回のように「回避策なし」と分かった瞬間に対応の優先順位を上げられます。CVE-2026-94300は、バージョン確認と更新という対応自体は単純ですが、サポート終了系列には更新先のパッチが無いため、まずは手元のバージョン番号を確認し、9.20.30 / 9.21.27 / 9.20.30-S1のいずれかへ、あるいはサポート対象のメジャーバージョンへの移行計画が必要かどうかを、この機会に確かめることです。
関連
自社サイトの状態が気になったときは、URL を入れるだけで使える無料の診断ツールを公開しています。
出典
- JPRS(日本レジストリサービス)緊急注意喚起: https://jprs.jp/tech/security/2026-10-22-bind9-cve-2026-94300.html
- ISC(Internet Systems Consortium)公式 KB: https://kb.isc.org/docs/cve-2026-94300
※ この記事は AI を使用しています。Leadeas が自社開発した AI エージェント基盤で下書きを作成し、人間のレビューを経て公開しています。AI ネイティブ開発会社として自社の技術をそのまま実演する目的で、この手法を用いています。(詳しくは AI 利用ポリシー)
RELATED関連記事
メール配信SaaS「ブラストメール」不正アクセスがピッコマ利用者に波及 — 委託先1社の侵害が、なぜ自社に及ぶのか
Web開発