TITLE
メール配信SaaS「ブラストメール」不正アクセスがピッコマ利用者に波及 — 委託先1社の侵害が、なぜ自社に及ぶのか
投稿日:2026.10.26
CATEGORY
- Web開発
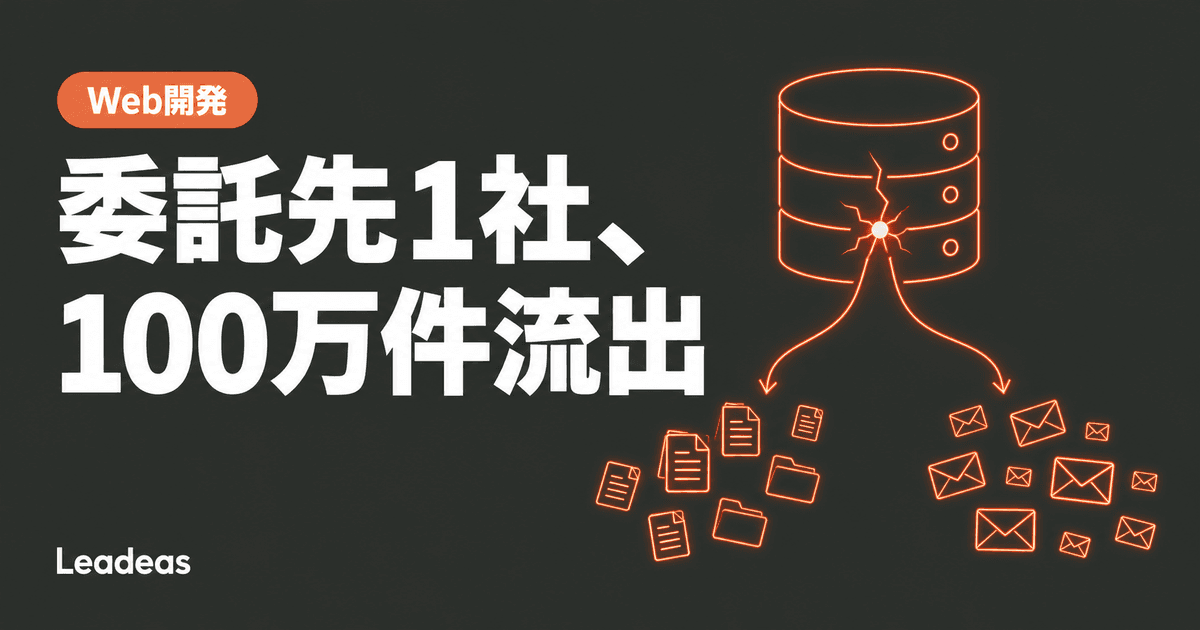
メール配信SaaS「ブラストメール」を提供する株式会社ラクスライトクラウド(親会社: 株式会社ラクス)が不正アクセスを受け、2026年10月21日午前0時30分から全サービスを緊急停止しました。利用企業の一つである電子漫画サービス「ピッコマ」では、この侵害を通じてメールマガジンの配信先メールアドレス1,002,404件が流出したことが10月24日に判明しています。ピッコマ自身のシステムが攻撃されたわけではなく、使っているSaaSが攻撃されただけでピッコマの顧客情報が外部に渡る——これが「委託先1社の侵害が複数の経路に跳ねる」構造です。
ブラストメール停止からピッコマの発表まで
ラクスの発表(第2報、2026年10月21日)によれば、外部の第三者がラクスライトクラウドのAPI用サーバー2台に侵入してコマンドを実行し、販売管理システムとサービスのデータベースに接続してデータを持ち出したことが確認されています。侵入経路の詳細は調査中で、本稿執筆時点では確定していません。流出した情報は2系統に分かれ、全契約者分として会社名・担当者名・電話番号・メールアドレス・請求先メールアドレス・契約と支払いの履歴が、一部契約者分としてメール配信先リストなどの配信関連情報が持ち出されています。クレジットカード番号は同社が保持していないため対象外です。
ピッコマの発表(第1報、2026年10月24日)では、同社がメールマガジン配信にブラストメールを利用していたことが明らかになっています。ブラストメール側が不審アクセスを検知してサービスを停止したのは10月21日午前0時30分ごろで、ピッコマへの報告は10月24日でした。流出したのは、メールマガジン1回分の配信先となっていたメールアドレス1,002,404件です。会員識別の管理番号・最終課金日は含まれず、パスワードはブラストメールに預けていないため対象外、氏名・クレジットカード情報はピッコマが保有していないため対象外とされています。もう一つの配信物である「ピッコマノベルズ」のメルマガは、発表時点で流出は確認されていません。ピッコマ本体(アプリ・Web・自社システム)への不正アクセスはなく、アカウント・パスワード・購入情報への影響もないと明記されています。
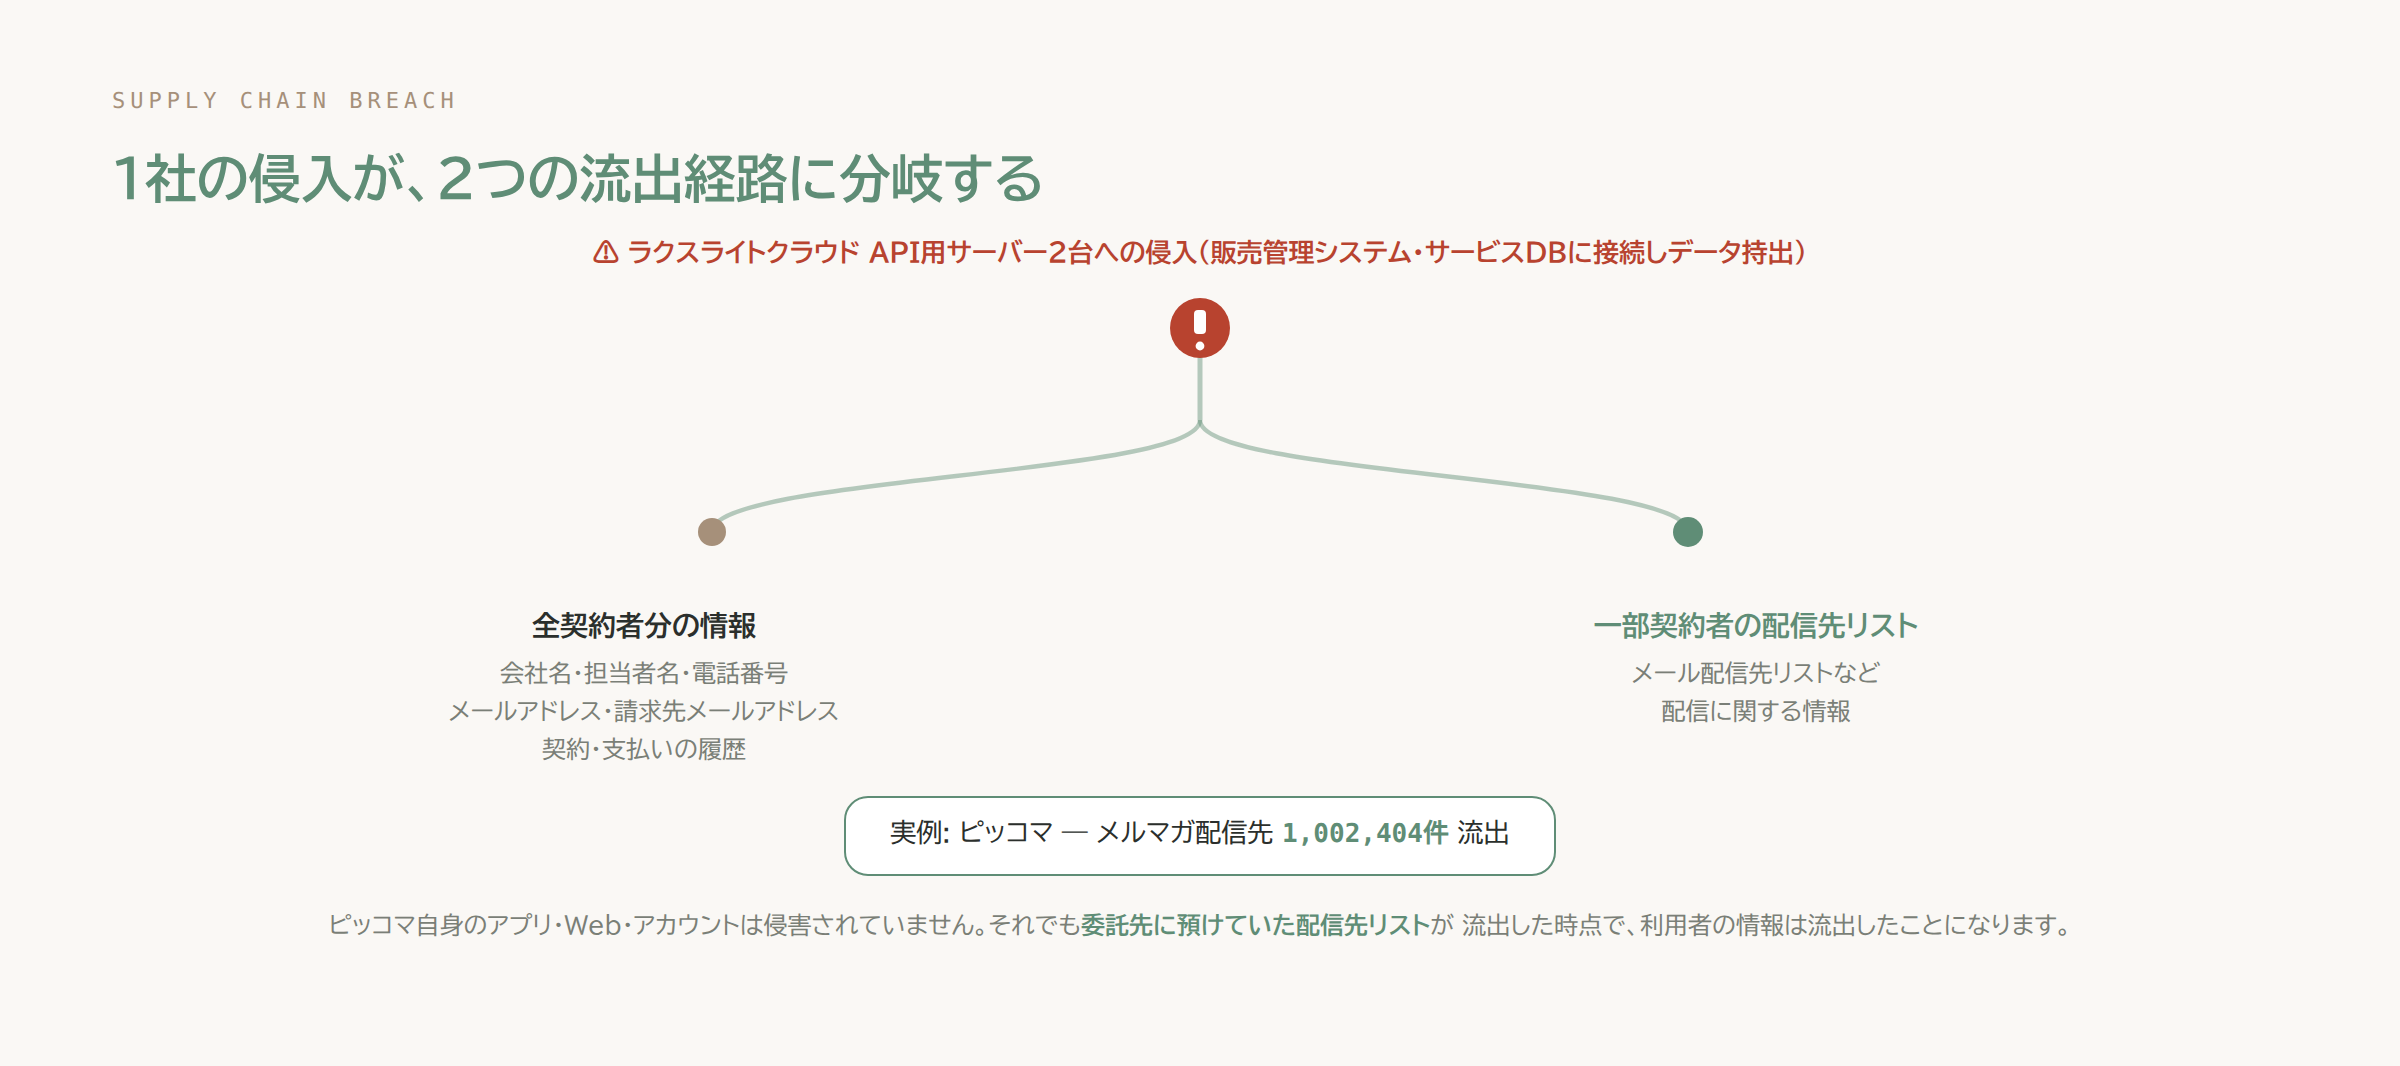
委託先1社の侵害が、なぜ複数の経路に分岐するのか
上の図が示すとおり、ラクスライトクラウドへの侵入は1つの事象ですが、そこから流出した情報は2つの異なる経路に分かれています。片方は「ブラストメールと契約している全ての企業」の基本情報で、もう片方は「一部の企業が預けていた配信先リスト」です。ピッコマは後者に該当し、自社が預けていた配信先リストがそのまま流出する形になりました。
この構造のポイントは、ピッコマ自身のセキュリティ対策の良し悪しとは無関係に被害が発生している点です。ピッコマ本体のシステムは侵害されておらず、アプリやアカウントへの影響もありません。それでも、委託先であるラクスライトクラウドのサーバーに預けていた配信先リストが外部に出た時点で、ピッコマの利用者の情報は流出したことになります。委託先に業務の一部を預ける以上、そのデータの安全性は委託先の防御力に依存し、自社の対策だけでは完結しません。
なお、本件で確認できているのは、ラクスライトクラウドとピッコマの間で起きた上記の事実のみです。ブラストメールを利用する他の企業にも同様の影響が及んだかどうかは、本稿執筆時点の一次情報(ラクス・ピッコマ両社の公式発表)からは確認できていません。
委託先管理の備え — 契約・最小化・初動の3点
自社が同じ立場に置かれた時に備えるとしたら、確認すべき点は大きく3つに分けられます。
まず、委託先選定・契約時に確認する点です。委託先がどの範囲のデータをどこに保管し、インシデント発生時にどれくらいの速さで、どの内容を通知する契約になっているかを事前に把握しておきます。ピッコマの場合、ブラストメール側の検知(10月21日)から自社への報告(10月24日)まで3日かかっており、この間隔が契約上どう定められているかは、委託先を選ぶ際の確認項目になります。
次に、預けるデータの最小化です。メール配信のような日常的に使うSaaSには、決済情報だけでなく、顧客の連絡先という機微な情報も預けています。配信リストの保管期間を必要最小限にする、使っていない古いリストを削除するなど、「預けている量を把握し、絞る」という運用が委託先侵害時の流出量をそのまま小さくします。
最後に、インシデント発生時の初動です。ピッコマが発表時点で取った対応と表明した方針——メルマガ配信の停止、ブラストメール経由のメールがなりすましとして扱われないよう設定変更、個人情報保護委員会への報告、委託先と連携した流出範囲の調査、対象者への個別連絡(予定)——は、委託先起因のインシデントが起きた時に自社が取るべき初動の型として参考になります。特に「心当たりのないリンクを開かないよう呼びかける」「メールでパスワードやカード情報を求めることはないと明記する」という注意喚起は、便乗フィッシングを想定した対応です。
まとめ
次にベンダーから「不正アクセスがありました」という通知が届いた時、まず確認すべきは「自社が預けているのはどの種類のデータか」です。それがわかっていれば、通知の内容が自社にとってどこまで深刻かを即座に判断できます。
今日からできる最初の一歩は、自社が契約しているメール配信・顧客管理などのSaaSについて、契約書や利用規約に「データ漏洩時の通知義務」の条項があるかを確認することです。確認できなければ、次回の契約更新時に問い合わせる項目として控えておきます。
関連
自社サイトの状態が気になったときは、URL を入れるだけで使える無料の診断ツールを公開しています。
出典
- 株式会社ラクス公式発表「【第2報】当社子会社が提供する『ブラストメール』における不正アクセスによる情報漏えいおよびサービス停止について」(2026-10-21): https://www.rakus.co.jp/news/2026/1021-3.html
- ピッコマ公式お知らせ「株式会社ラクスライトクラウドのメール配信システム『ブラストメール』への不正アクセスによるお客様のメールアドレス流出に関するお知らせとお詫び(第1報)」(2026-10-24): https://piccoma.com/web/notice_detail/7503
- NHK News Web「電子漫画『ピッコマ』 顧客のメールアドレス約100万件流出」(2026-10-25): https://news.web.nhk/newsweb/na/nd-20261025de65227
※ この記事は AI を使用しています。Leadeas が自社開発した AI エージェント基盤で下書きを作成し、人間のレビューを経て公開しています。AI ネイティブ開発会社として自社の技術をそのまま実演する目的で、この手法を用いています。(詳しくは AI 利用ポリシー)
RELATED関連記事
BIND 9 の CVE-2026-94300 — GSS-TSIG リプレイでメモリ破損、CVSS 8.1 の脆弱性に回避策なし
Web開発