TITLE
パナソニックHD子会社の個人情報漏洩に見る、企業が打つべきシャドーAI対策
投稿日:2026.10.24
CATEGORY
- AI活用
パナソニックホールディングス傘下のパナソニック オペレーショナルエクセレンス(大阪府門真市)は2026年10月23日、社内で利用を禁止していた外部の生成AIサービスに、従業員・元従業員・家族ら合計約33万4000人分の個人情報をアップロードしていたと発表しました。原因は不正アクセスではなく、社員が社内ルールに違反してアップロードした人為的なミスです。
何が起きたか — 禁止されていた生成AIへ、33万4000人分の情報
対象の内訳は、現役従業員が約7万5000人、1978年以降に退職した元従業員が約17万8000人、緊急連絡先として登録された家族(現役・元従業員分を合わせて)が約8万1000人です。含まれていた情報は住所、電話番号、メールアドレス、社員番号でした。
経緯はこうです。子会社「パナソニック デジタル」と進めていた人事情報システム導入プロジェクトの担当社員が、2026年9月下旬、2026年4月時点で人事システムに登録されていた個人情報の一部を、社内で利用を禁止している外部の生成AIサービスにアップロードしました。発覚直後、担当社員は生成AIのチャット履歴と業務用PC内の対象データを削除し、同社は2026年9月29日に個人情報保護委員会へ報告しています。
アップロード時点で、生成AI側のAI学習への利用機能は無効化されており、同社の確認では他ユーザーへの回答に使われた事実はないとのことです。ただし、サービス運営事業者は削除済みデータを30日間保持する仕様のため、該当データが完全に削除されるのは2026年10月25日までの見込みです。発表時点で、個人情報の外部公開や不正利用の事実は確認されていません。同社は専用の問い合わせ窓口を設置し、個人情報の取り扱いルールと生成AIサービスの利用管理の見直し、関係者への教育強化を進めるとしています。
「紙の禁止」が破られた理由 — シャドーAIの構造
今回のケースで規定として存在していたのは、外部の生成AIサービスの利用を禁止する社内規定でした。それでも担当社員は、その規定に違反してデータをアップロードしています。禁止規定があったにもかかわらずアップロードが成立したという事実から言えるのは、少なくとも実行時点で、それを止める技術的な仕組みは機能していなかった、ということです。
この状態は「シャドーAI」と呼ばれます。会社が許可していないAIツールを、従業員が個人の判断で業務に使ってしまう状態のことです。未承認の外部ツールを使う「シャドーIT」の、生成AI版と考えると分かりやすいでしょう。
シャドーAIが起きる典型的な構図として挙げられるのは、承認された手段が無い、または使いにくい一方で、生成AIを使えば作業が早く終わるという「便利さの差」です。ルールを書いて周知するだけでは、この差は埋まらないと指摘されます。規定を厳しくするほど現場は隠れて使うようになり、問題が起きた時の発覚がかえって遅れる、というリスクも指摘されています。
今回起きたのは、いわば**「紙の禁止」**でした。規定としては禁止と書かれていても、その禁止を実行時点で止める仕組みが働かなかった、という状態です。規定を書くことと、規定を破れなくすることは、別の仕事です。
企業が打てる実務対策 — 禁止を「仕組み」に変える
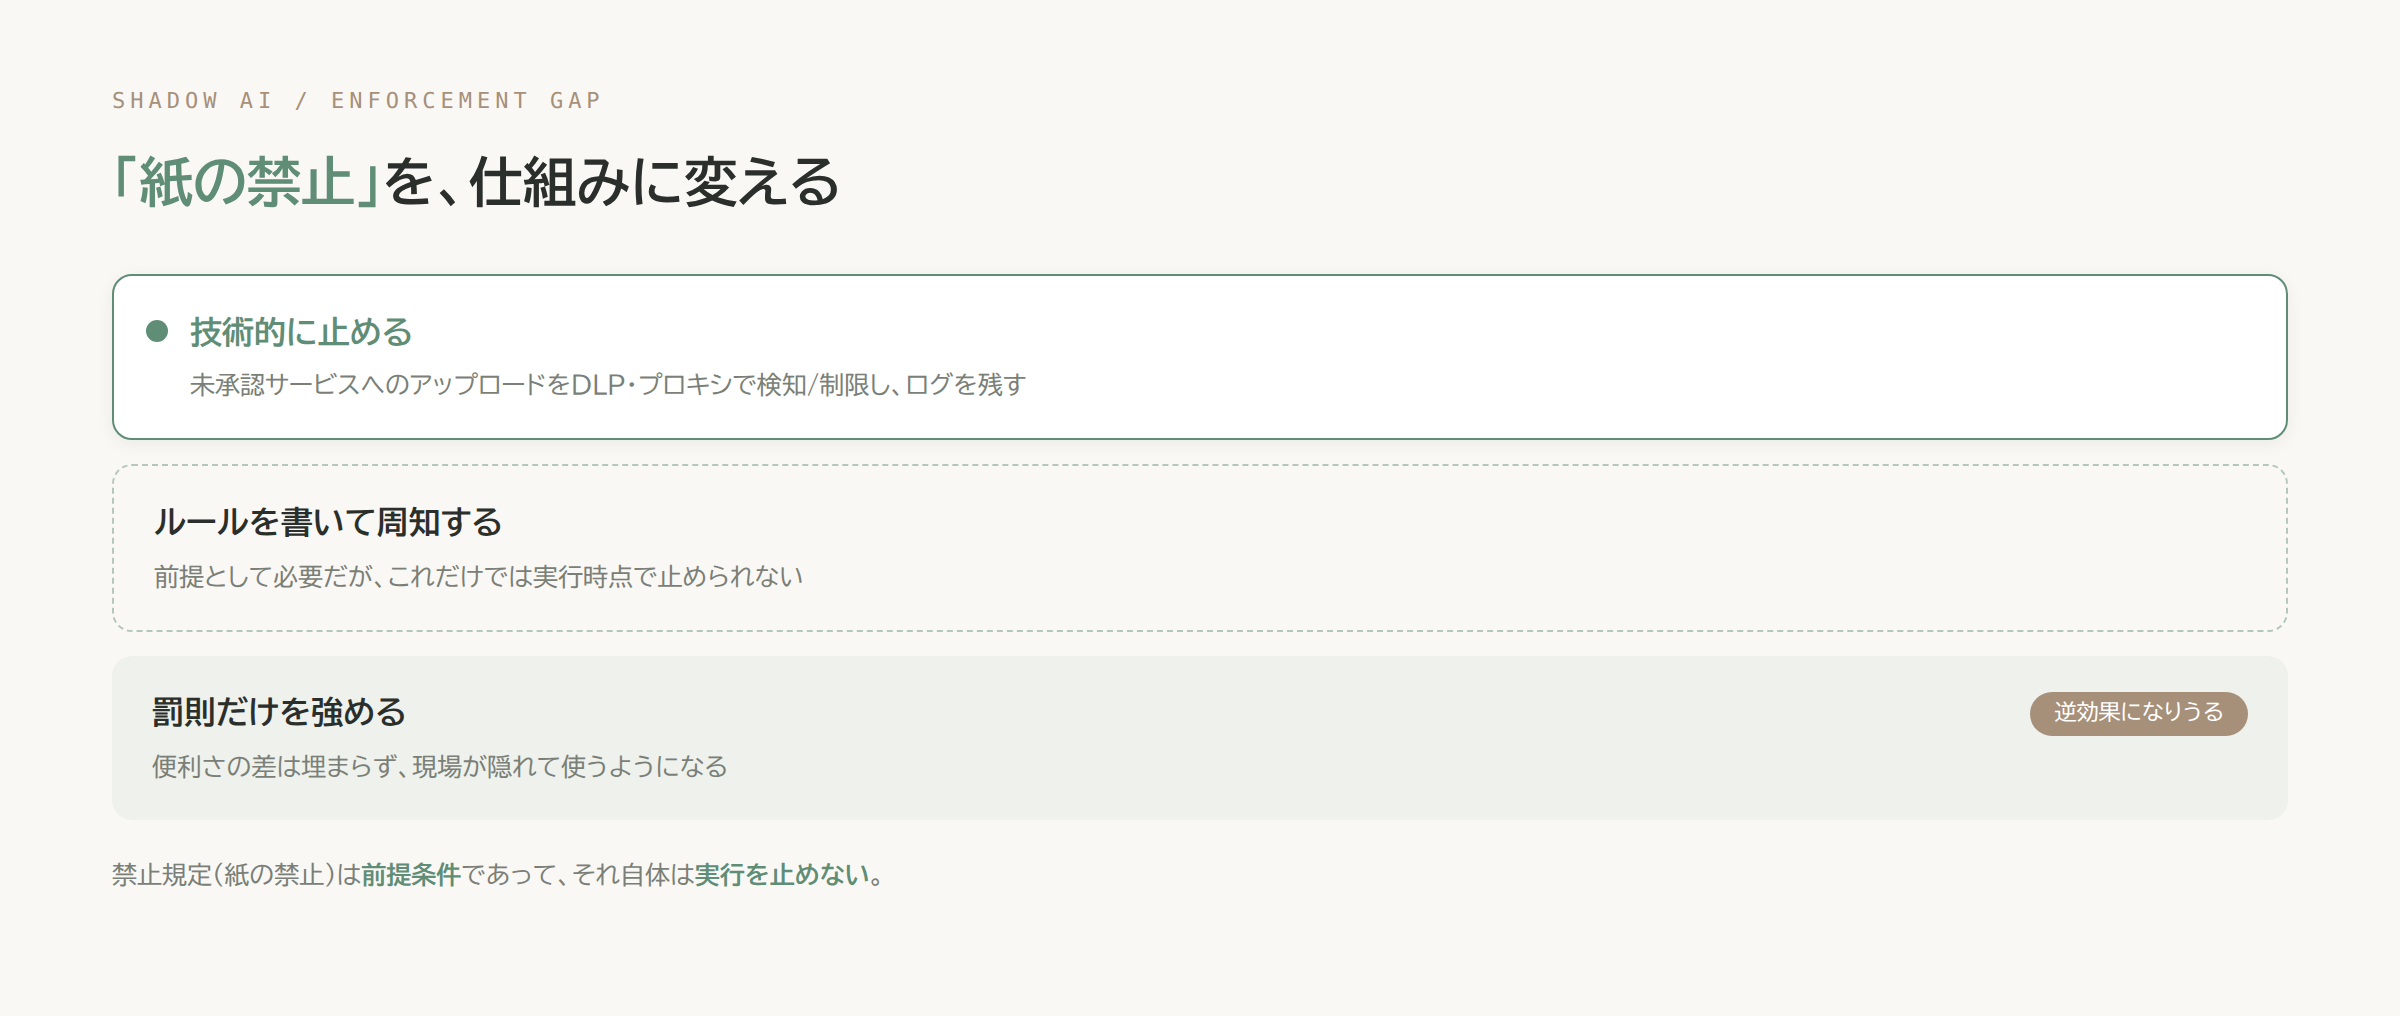
「紙の禁止」を実際に効く禁止に変えるには、ルールの周知だけでなく、違反という行動そのものを難しくする仕組みが必要です。具体的には次の3点が実務の出発点になります。
第一に、未承認の外部生成AIサービスへのアクセスやアップロードを、ネットワーク側で検知・制限する仕組みです。DLP(Data Loss Prevention)やプロキシでのアクセス制御は、「禁止と書く」から「禁止を止める」へ一段引き上げる手段です。
第二に、承認済みの生成AIツールを使いやすい形で用意することです。禁止だけを先に置くと、現場は禁止されていない、あるいは禁止だと認識していない外部サービスに流れます。業務で使える選択肢を用意し、その選択肢を使う方が速く安全だと従業員が感じられる状態を作ることが、シャドーAIを減らす現実的な手段です。
第三に、アップロード・入力のログを残し、定期的な研修で「何が禁止で、なぜ禁止なのか」を具体的に伝え続けることです。今回のケースでも、ルール違反への教育強化が対応方針に含まれていました。ルールは一度周知して終わりにせず、技術的な制御と合わせて運用し続けることが前提になります。
ただし、この3点だけですべての抜け道を塞げるわけではありません。暗号化された通信や私物端末経由のアップロードは検知が難しく、技術的な制御・使いやすいツールの整備・継続的な教育のどれか1つではなく、組み合わせて初めて効果が出ます。
まとめ
3点の実務対策は、同時に揃える必要はありません。承認済みツールの整備や研修には時間がかかりますが、未承認サービスへのアクセスやアップロードをネットワーク側で検知・制限する仕組みが今入っているかどうかは、今日すぐに確認できます。対象範囲は約33万4000人分で、「今の社員」だけでなく退職者・家族まで含んでいました。自社の生成AI利用ルールが、こうした範囲の情報まで技術的な制御込みで実際にカバーできているか、点検することが次の一歩になります。
関連
自社サイトの状態が気になったときは、URL を入れるだけで使える無料の診断ツールを公開しています。
出典
- 日本経済新聞「パナソニックHD、利用禁止の生成AIに従業員らの情報送出 33万人分」
- ITmedia NEWS「パナソニックHD子会社、使用禁止の生成AIに従業員約33万人分の個人情報をアップロード」
※ この記事は AI を使用しています。Leadeas が自社開発した AI エージェント基盤で下書きを作成し、人間のレビューを経て公開しています。AI ネイティブ開発会社として自社の技術をそのまま実演する目的で、この手法を用いています。(詳しくは AI 利用ポリシー)
RELATED関連記事
Claude DashboardsとClaude Motion、Anthropicがベータ公開 ── SQL不要の分析ダッシュボードと「コードの動画」
AI活用