TITLE
良品計画のクレジットカード情報漏洩に学ぶ、ECサイト運営者が今すぐ点検すべきこと
投稿日:2026.11.14
CATEGORY
- Web開発
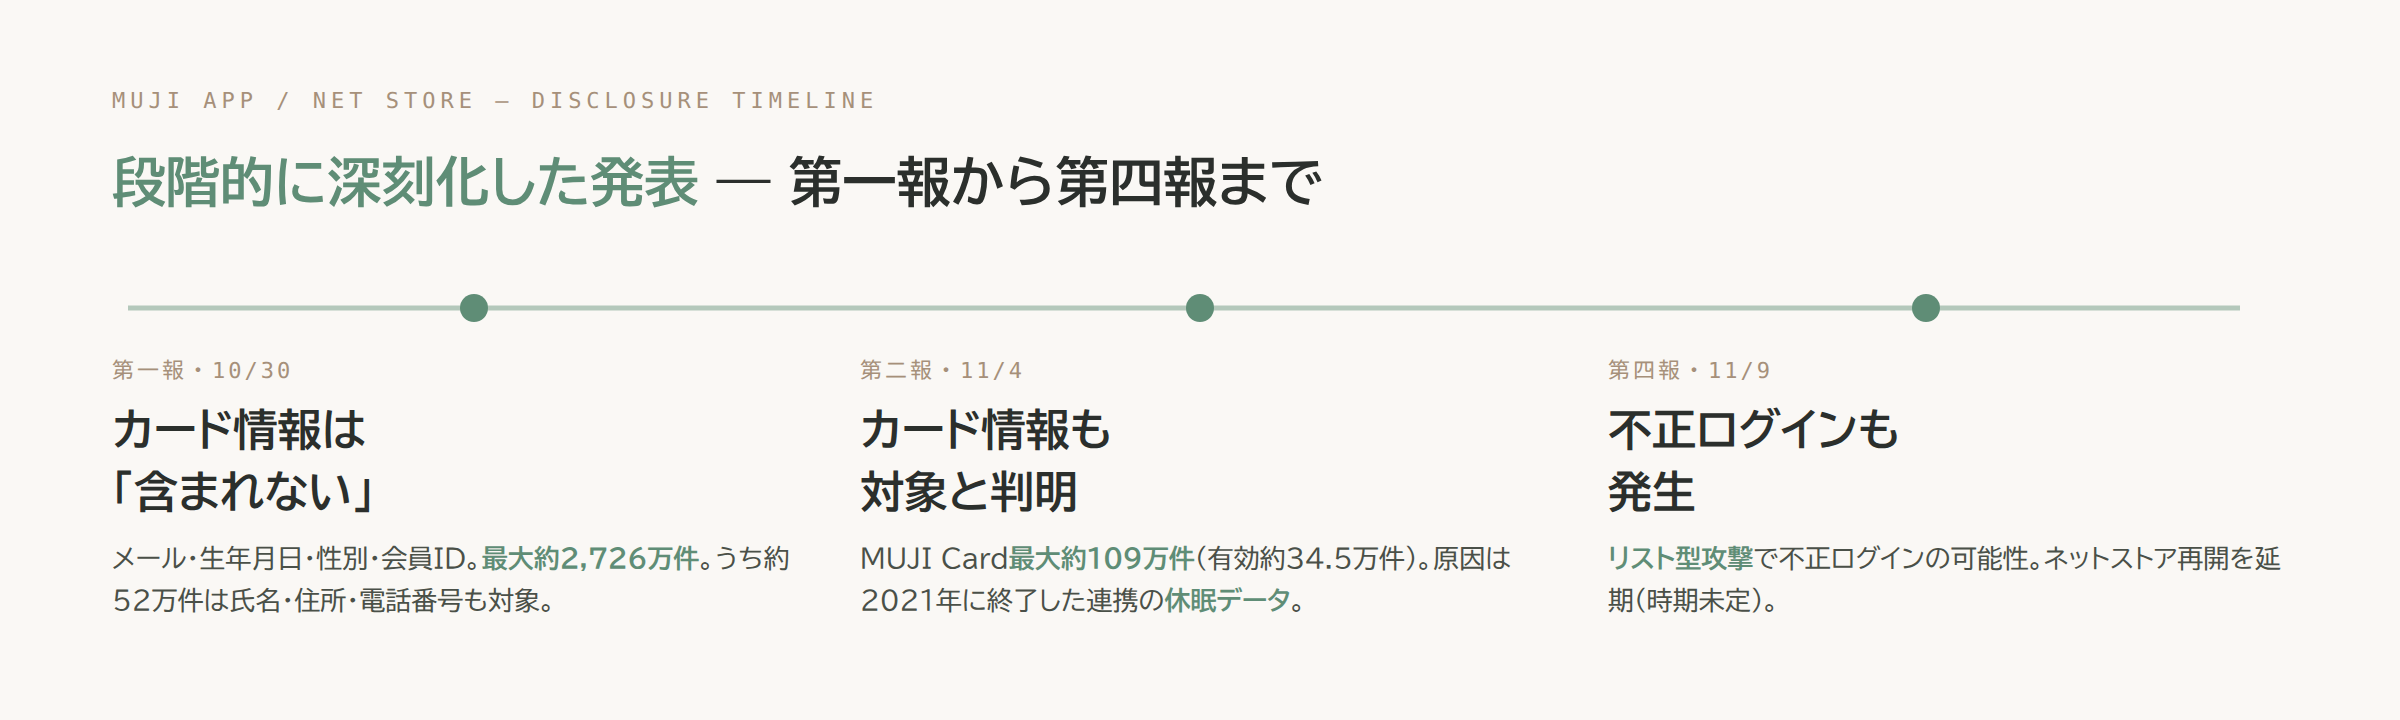
株式会社良品計画は、「MUJIアプリ」と「無印良品ネットストア」への不正アクセスを公表しています。確認できている時系列では、2026年10月30日の第一報、11月4日の第二報、11月9日の第四報を通じて、対象となる情報の範囲が段階的に広がりました。当初「含まれない」とされていたクレジットカード情報が、調査の進展により後から対象に加わっています。ECサイトを運営する企業がこの記事で持ち帰れるのは、良品計画の対応そのものではなく、「なぜクレジットカード情報まで対象になったのか」「なぜパスワードを変えていなくても不正ログインされたのか」という2つの問いへの答えです。
発表のたびに対象が広がった — 良品計画の公表の経緯
良品計画の第一報(2026年10月30日)は、外部からの不正アクセスを検知したという発表でした。この時点で流出の可能性がある情報は、MUJIアプリ・ネットストア利用者(退会者を含む)のメールアドレス・生年月日・性別・会員IDで、最大約2,726万件。うち約52万件は氏名・住所・電話番号も含まれる可能性があるとされていました。この段階では、クレジットカード情報は含まれないと説明されています。
5日後の第二報(11月4日)で、この説明は変わります。調査が進んだ結果、クレジットカード情報も対象になることが新たに判明したと発表されました。2021年7月までに「MUJI Card」(発行元: 株式会社クレディセゾン)に入会した会員のうち最大約109万件が対象で、このうち約34.5万件は発表時点でも有効なカードだったとされています。含まれる情報はカード番号全桁・MUJI Card ID・生年月日で、カード名義・有効期限・セキュリティコードは対象外と説明されています。
さらに11月9日発表の第四報では、ネットストアで「多数のログイン試行を伴うリスト型攻撃」が行われ、外部で不正に入手された可能性のあるパスワード等を使って第三者が不正ログインした可能性が新たに判明したとされています。
「もう使っていない」連携データが、流出対象になった — 休眠データというリスク
第二報でクレジットカード情報が対象に加わった原因として公表されているのは、良品計画が現在使っている仕組みではありません。2000年10月から2021年7月まで、クレディセゾンから良品計画へポイント付与のためカード情報が連携されていたものの、連携が終了したあともそのデータが良品計画のシステムに残っていたと説明されています。連携が終わってから5年以上が経過したデータが、2026年の不正アクセスで流出対象になったことになります。
この構造は、ECサイトを運営する企業にとって見落としやすい点です。現在使っている決済代行・ポイント連携・会員基盤は点検の対象になりやすい一方、過去に提携を終えたサービスから受け取ったデータは、提携解消と同時に点検の対象から外れがちです。自社で確認したいのは、過去に終了した外部連携(決済・ポイント・会員システム等)から受け取ったデータを、連携終了後も保持し続けていないかという点です。保持する業務上の理由がなければ、削除または匿名化する運用に切り替える必要があります(カード番号そのものを渡さずトークンで連携する設計や、保持期間をあらかじめ決める設計については、同じ事案を扱った別記事で詳しく整理しています)。
不正ログインは「侵入」でなく「再利用」だった — リスト型攻撃とパスワードの使い回し
第四報で判明したリスト型攻撃は、良品計画のシステムが直接破られたわけではありません。外部で不正に入手された可能性のあるパスワード等を使い、ネットストアへのログインを多数回試行したと説明されています。良品計画はこれを受けて、2026年11月6日16時から停止していたネットストアの再開を延期し、再開時には利用者全員にパスワード再設定を求める方向で準備を進めているとされています。あわせて、店舗・ネットストアで2020年1月2日から2025年2月10日に代金引換配送の受取先となった利用者情報の一部(氏名・郵便番号など)にも不正アクセスがあったことを確認したと発表されています。
対象者には2026年11月10日から良品計画・クレディセゾンがメールまたは郵送で順次個別連絡し、専用フリーダイヤルも開設しています。良品計画はメールや電話でカード情報を尋ねることはないとして、なりすまし(フィッシング)への注意も呼びかけています。発表直後は、この種の注意喚起と見分けのつかない偽のフィッシングメールが出回りやすい時期でもあります。
リスト型攻撃が成立するのは、利用者が複数のサービスで同じメールアドレスとパスワードを使い回しているためです。自社のECサイトが直接攻撃されていなくても、どこか別のサービスで漏えいしたパスワードが、自社サイトへのログインに流用される可能性は常にあります。確認したいのは、短時間に多数のログイン失敗が集中していないかを検知する仕組みがあるか、そしてパスワード以外の確認手段(多要素認証)を導入しているかどうかです。
自社のECサイトで今日から確認できること
- 休眠データの棚卸し: 過去に終了した外部連携・退会済み会員のデータを、保持する業務上の理由があるかどうかで仕分け、理由がなければ削除・匿名化する。
- ログイン試行の監視: 短時間に多数回のログイン失敗が集中していないかを検知する仕組みを確認する。
- 多要素認証の導入検討: パスワード単体の認証に加えて、SMS・メール等の追加の確認手段を用意する。
- フィッシング対策の周知文面を準備しておく: 「カード情報をメールや電話で尋ねることはない」という注意喚起を、発覚後でなく平時から利用者に示せる形にしておく。
まとめ
「109万件」や「2,726万件」という数字は、不正アクセスが起きた後にしか分かりません。自社で今すぐ変えられるのは、この2つの数字そのものではなく、まだ数字になっていない自社のデータの持ち方とログインの守り方です。良品計画の発表はまだ続いており、ネットストアの再開時期も記事執筆時点では未定のままです。自社の点検は、この続報を待たずに始められます。
関連
自社サイトの状態が気になったときは、URL を入れるだけで使える無料の診断ツールを公開しています。
出典
- Impress Watch(internet.watch, 2026-11-06 配信、第二報の詳細)
- Impress Watch(www.watch.impress.co.jp, 2026-11-09 配信、第四報・再開延期)
- ScanNetSecurity(2026-11-06)
- ScanNetSecurity(再開延期、2026-11-12)
- fashionsnap(2026-11-09)
※ この記事は AI を使用しています。Leadeas が自社開発した AI エージェント基盤で下書きを作成し、人間のレビューを経て公開しています。AI ネイティブ開発会社として自社の技術をそのまま実演する目的で、この手法を用いています。(詳しくは AI 利用ポリシー)
RELATED関連記事

Rust製コンテナランタイム「Kiri」は Docker Desktop の代替になるか — "爆速"ベンチマークの読み方
Web開発