TITLE
良品計画のMUJI Card情報漏えいに学ぶ、外部サービス連携でカード番号を渡すときの設計
投稿日:2026.11.05
CATEGORY
- Web開発
クレディセゾンは2026年11月4日、「MUJI Card」会員情報の流出可能性に関するお知らせとお詫びを公開しました。対象は合計約109万件、2000年10月から2021年7月までに入会した会員のクレジットカード番号(全桁)・生年月日・MUJIカードIDなどです。原因は良品計画のシステムへの不正アクセスで、クレディセゾン側のシステムは侵害を受けていません。この事案を読み解くうえで重要なのは、不正アクセスの手口そのものよりも、なぜクレジットカード番号の全桁が良品計画側に渡っていたのかという構造です。ポイント付与のために連携されたカード番号を、良品計画は連携終了後も含めて長期間保持し続けていました。
発表の経緯と対象範囲
クレディセゾンの発表によると、不正アクセスが発生したのは2026年10月29日午前1時ごろで、良品計画のシステムが第三者の不正アクセスを受けました。クレディセゾン側のシステムへの不正アクセスや、クレディセゾン側からの情報流出は確認されていません。発表は発生から約1週間後の11月4日に行われました。
対象となったのは2000年10月から2021年7月までに入会したMUJI Card会員で、合計約109万件です。このうち現在も利用可能なカードが約34.5万件、退会や有効期限切れなどで現在は利用できないカードが約74.5万件を占めます。2021年8月以降に発行されたカードは対象に含まれません。
漏えいした可能性のある情報は、クレジットカード番号(全桁)・生年月日・MUJIカードIDで、一部の会員については氏名・住所・電話番号・性別・メールアドレスも対象です。カード名義・有効期限・セキュリティコードは含まれていません。
本当の論点は「不正アクセス」ではなく「20年分のカード番号を渡し続けていたこと」
今回漏えいした可能性がある情報の中心は、クレジットカード番号の全桁です。この番号は、良品計画がMUJI Card会員にポイントを付与するために、クレディセゾンから2000年10月から2021年7月までの間連携されていたものです。つまり、ポイント連携という目的のために渡されたカード番号を、良品計画は連携が終わった2021年7月以降も、発表時点までの長期間にわたって保持し続けていたことになります。
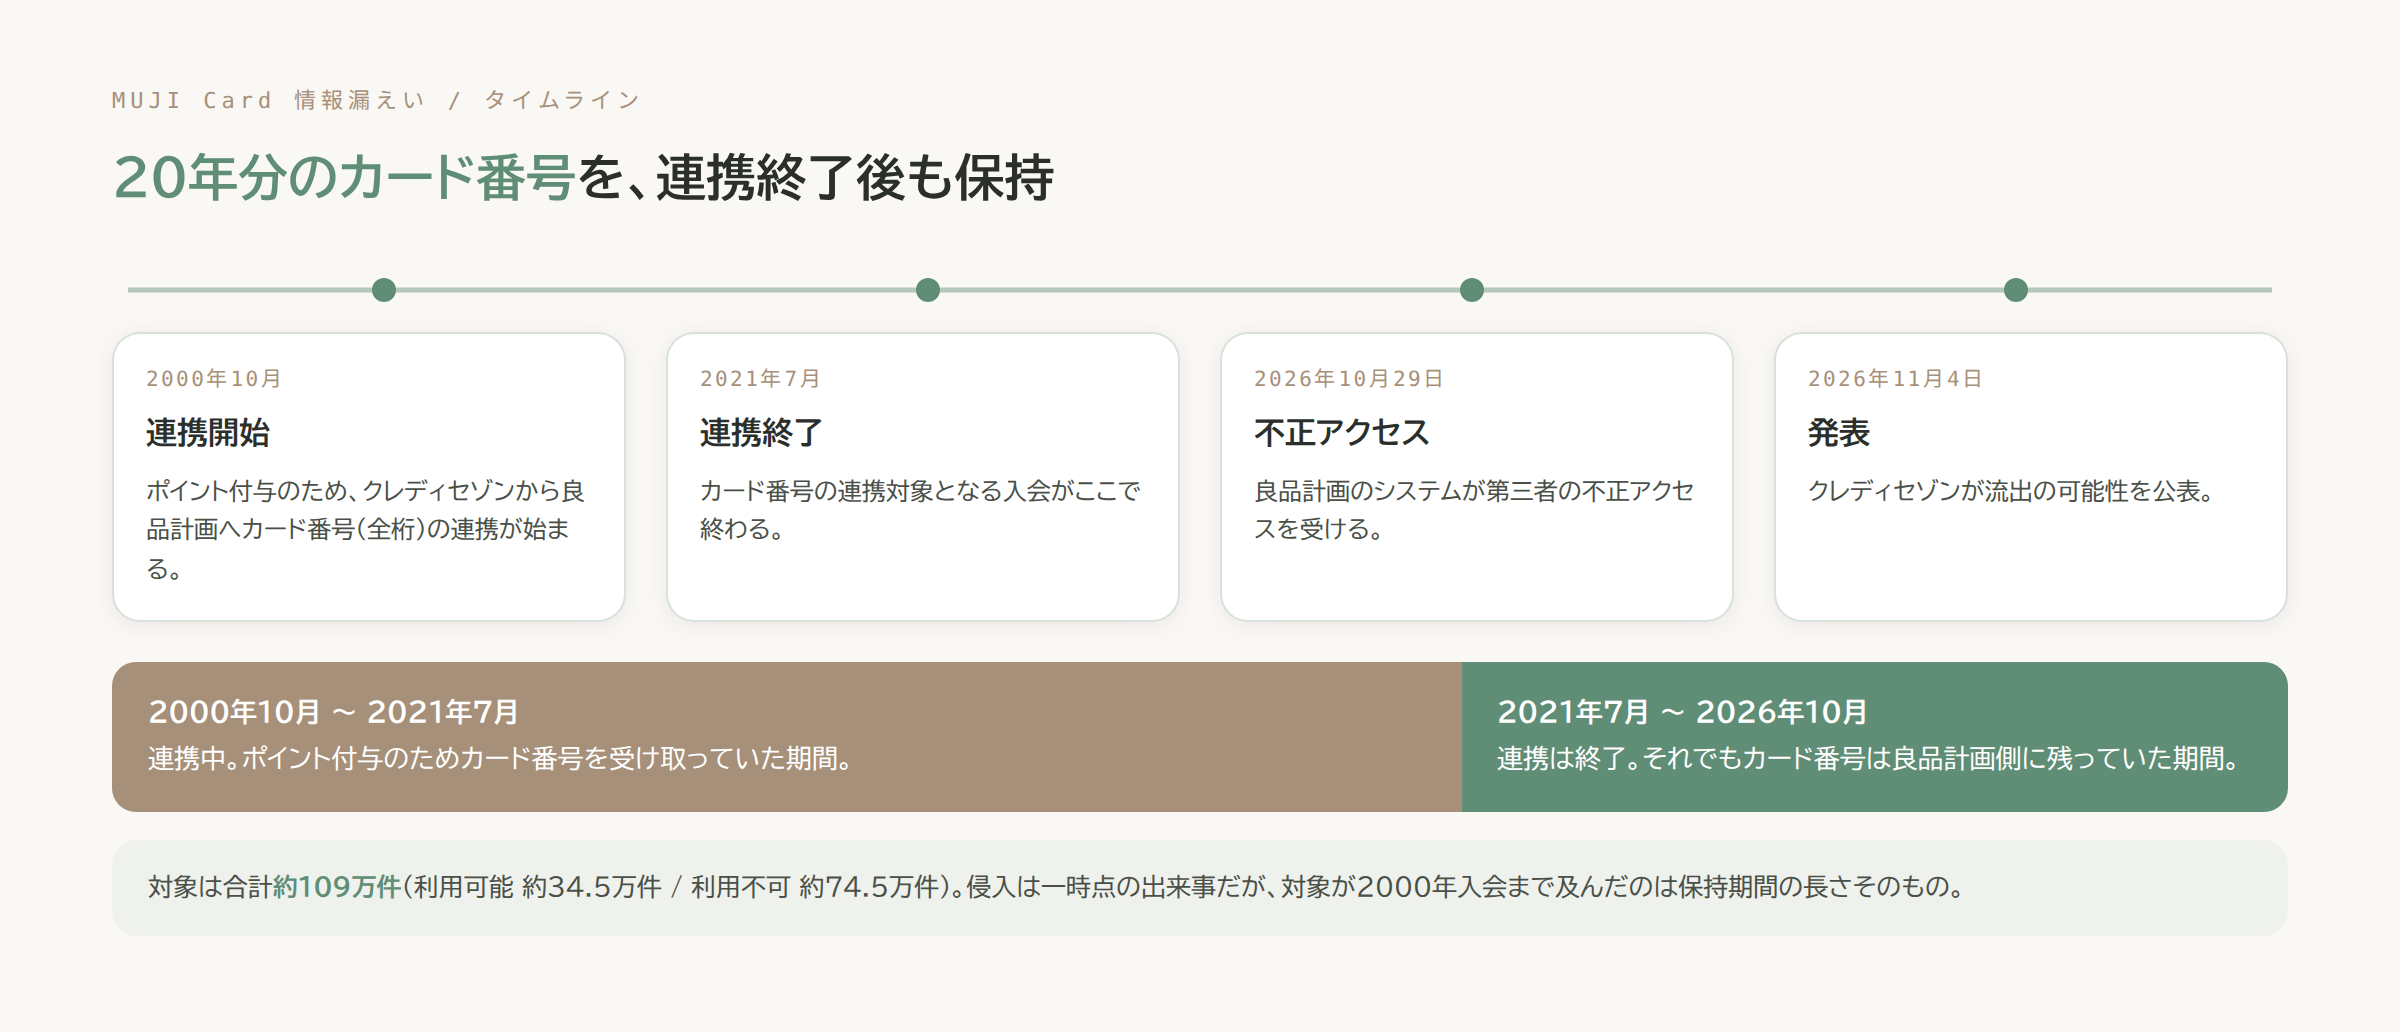
不正アクセス自体は2026年10月29日という一時点の出来事ですが、漏えいの対象が2000年入会の会員まで及んだのは、カード番号を手元に置いたまま20年以上運用してきた結果です。侵入経路がどのようなものであっても、保持しているデータの量と古さは、被害の範囲を大きく左右します。もう一つ、データをどう持つか(生のカード番号かその代替符号か)も被害範囲を左右する要因であり、これは次の教訓1で扱います。外部サービス連携を設計・運用する実務者にとって、ここが最初に点検すべき論点です。
教訓1: 外部連携へ渡すのは「カード番号」でなく「代替の符号」にする
クレジットカード番号をそのまま他社のシステムへ渡し、相手側のデータベースに保存させる設計は、連携先が不正アクセスを受けた瞬間に、自社の顧客のカード番号がまとめて流出するリスクを持ちます。クレディセゾンの発表でも、侵害を受けたのは良品計画のシステムであり、クレディセゾン側のシステムは侵害を受けていません。それでも、クレディセゾンが発行したカードの番号が良品計画側から流出する可能性が生じたのは、カード番号そのものを連携先に渡していたためです。
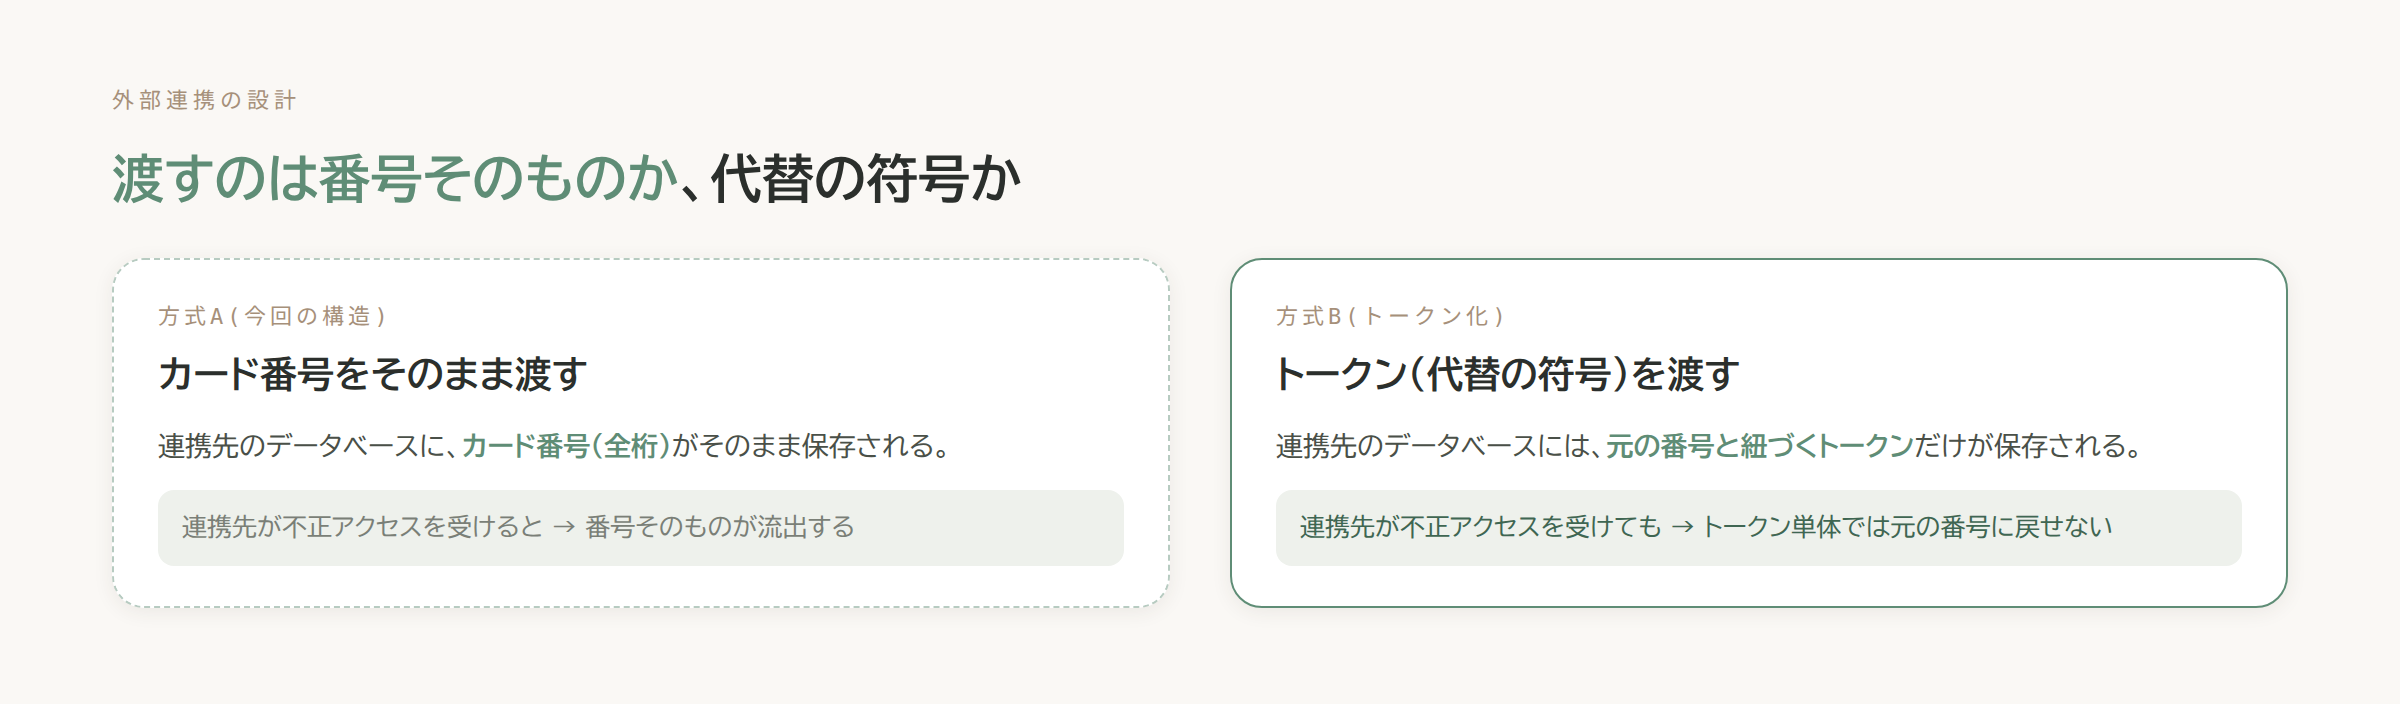
決済業界では、カード番号そのものではなく、カード番号と一対一で対応する別の符号(トークン)を外部システムに渡す「トークン化」という考え方が広く使われています。トークンが流出しても、それ単体では元のカード番号を取り出せないため、連携先が不正アクセスを受けた場合の被害を抑えられます。ポイント付与のように「同じ会員かどうかを識別できればよい」用途であれば、カード番号そのものでなく会員ID・トークンのような代替の符号で足りることが多く、この事案はその設計判断の重みを示しています。
教訓2: 連携が終わったデータの保持期間も設計する
今回の事案でもう一つ見落とせないのは、ポイント連携自体は2021年7月に終了していたにもかかわらず、渡されたカード番号は良品計画側に残り続けていた点です。クレディセゾンの発表では、カード番号の連携は現在停止されており、ポイント付与の仕組み自体も変更されたとしています。裏を返せば、連携が終わった後もデータを削除せずに保持し続けるという状態が、2021年7月から今回の発表まで続いていたことになります。
外部サービス連携を設計する際は、「どの情報を渡すか」だけでなく、「渡した情報をいつまで持つか」をあらかじめ決めておく必要があります。連携の目的が終わった時点でデータを削除する、あるいは定期的に古いデータを棄却するといった保持期間の設計が無いと、連携自体が終わった後もリスクだけが積み重なっていきます。
教訓3: 連携先の不正アクセスは、自社の顧客情報の漏えいに直結する
この事案は良品計画のシステムが攻撃を受けたものですが、流出した可能性があるのはクレディセゾンが発行したカードの番号です。自社がどれだけ対策をしていても、データを渡している連携先が不正アクセスを受ければ、自社の顧客情報が流出する可能性があります。クレディセゾンは良品計画との連携先として、良品計画側のシステムで発生した不正アクセスの影響を受ける立場になりました。
外部サービスへデータを渡す設計をするときは、自社のセキュリティ対策だけでなく、渡した先でどのように保存・管理されるか、そして渡した先が不正アクセスを受けた場合にどこまでの情報が流出し得るかまでを点検範囲に含める必要があります。
まとめ
20年分のカード番号のうち、良品計画が自社の意思で今すぐ減らせたはずなのは、連携の目的(ポイント付与)が2021年7月に終わった後も残り続けていた分です。外部サービス連携でカード番号のような高感度データを扱っているなら、渡す情報をトークンのような代替の符号に置き換えられないか、そして渡したデータの保持期間が決まっているかの2点が、連携先の不正アクセスという自社の手が届かないリスクに備える数少ない防御線になります。
点検の最初の一歩は、現在契約している外部連携先との間で、カード番号や生年月日のような情報をどちらが、いつまで保持する契約になっているかを確認することです。契約書や連携仕様書にその記載が無ければ、記載が無いこと自体が、今回と同じ状態に陥っていないかを確認する手段が無いということです。
関連
自社サイトの状態が気になったときは、URL を入れるだけで使える無料の診断ツールを公開しています。
出典
※ この記事は AI を使用しています。Leadeas が自社開発した AI エージェント基盤で下書きを作成し、人間のレビューを経て公開しています。AI ネイティブ開発会社として自社の技術をそのまま実演する目的で、この手法を用いています。(詳しくは AI 利用ポリシー)
RELATED関連記事
GitBookで不正アクセス、トークン漏えいの可能性 ― 利用企業が今すぐ確認すべきこと
Web開発