TITLE
AIアプリビルダー「Lovable」の数万アプリが未認証で読めた — Supabaseの権限設定ミスから学ぶこと
投稿日:2026.11.15
CATEGORY
- AI開発

AIアプリビルダー「Lovable」の数万アプリが未認証で読めた — Supabaseの権限設定ミスから学ぶこと
ドイツのセキュリティ企業 Crissy Field GmbH が、AIアプリビルダー「Lovable」で作られたアプリを大規模に調査した結果を、2026年11月に Handelsblatt(ドイツの経済メディア)と共同で報じました。2025年12月から2026年9月に作られた159,041件のプロジェクトのうち、データベースに Supabase を使っていたのは34,545件、そのうち24,664件が、ログインも認証も無しでデータベースのレコードを返す状態だったとされています。原因は「AIが書いたコードの質が低い」ことではなく、Supabase という外部データベースサービスの権限設定(Row Level Security)を、開発者が明示的に設定しないと機能しない仕組みが、設定されずに残っていたことです。
調査の規模 — 15.9万件から24,664件まで、どう絞り込まれたか
調査は、2025年12月から2026年9月までに作成された Lovable のプロジェクト159,041件を対象にしています。このうち、バックエンドのデータベースとして Supabase を使っていたプロジェクトは34,545件でした。さらにそのうち24,664件、つまり Supabase 利用プロジェクトの約7割が、ログイン・認証を経ずにデータベースのレコードを取得できる状態だったと報告されています。
この24,664件のうち、メールアドレスを含むテーブルが見つかったのは10,560テーブル・7,403サイト、全体の約30%でした。この30%という数字について、報告書自身が「プラットフォーム全体で確定した漏えい率として読むべきではない」と注記しています。見つかったテーブルの中にメールアドレスがあったかどうかの割合であって、Lovableで作られた全アプリの3割が漏えいしていたという意味ではありません。
原因は「RLSの未設定」— Supabaseの仕組みと、抜けやすい理由
研究者が特定した原因は、Supabase の Row Level Security(RLS、行単位のアクセス制御)が未設定、または誤設定だったことです。Supabase は、テーブルごとに RLS を開発者が明示的に有効化・設定する仕様になっています。設定しなければ、アプリの公開バンドルに埋め込まれている匿名の公開APIキー(anonキー)を使って、誰でもそのテーブルのデータを取得できます。
ここが見た目では分かりにくい部分です。アプリにログイン画面があり、ログインしないと一覧が表示されない作りになっていても、それは画面側(フロントエンド)の表示制御にすぎません。バックエンドのデータベースAPIに直接アクセスする経路に RLS という鍵がかかっていなければ、ログイン画面を経由せずにそのAPIを直接叩くだけでデータを読めてしまいます。「ログインページがある」ことと「データが守られている」ことは、別の話です。
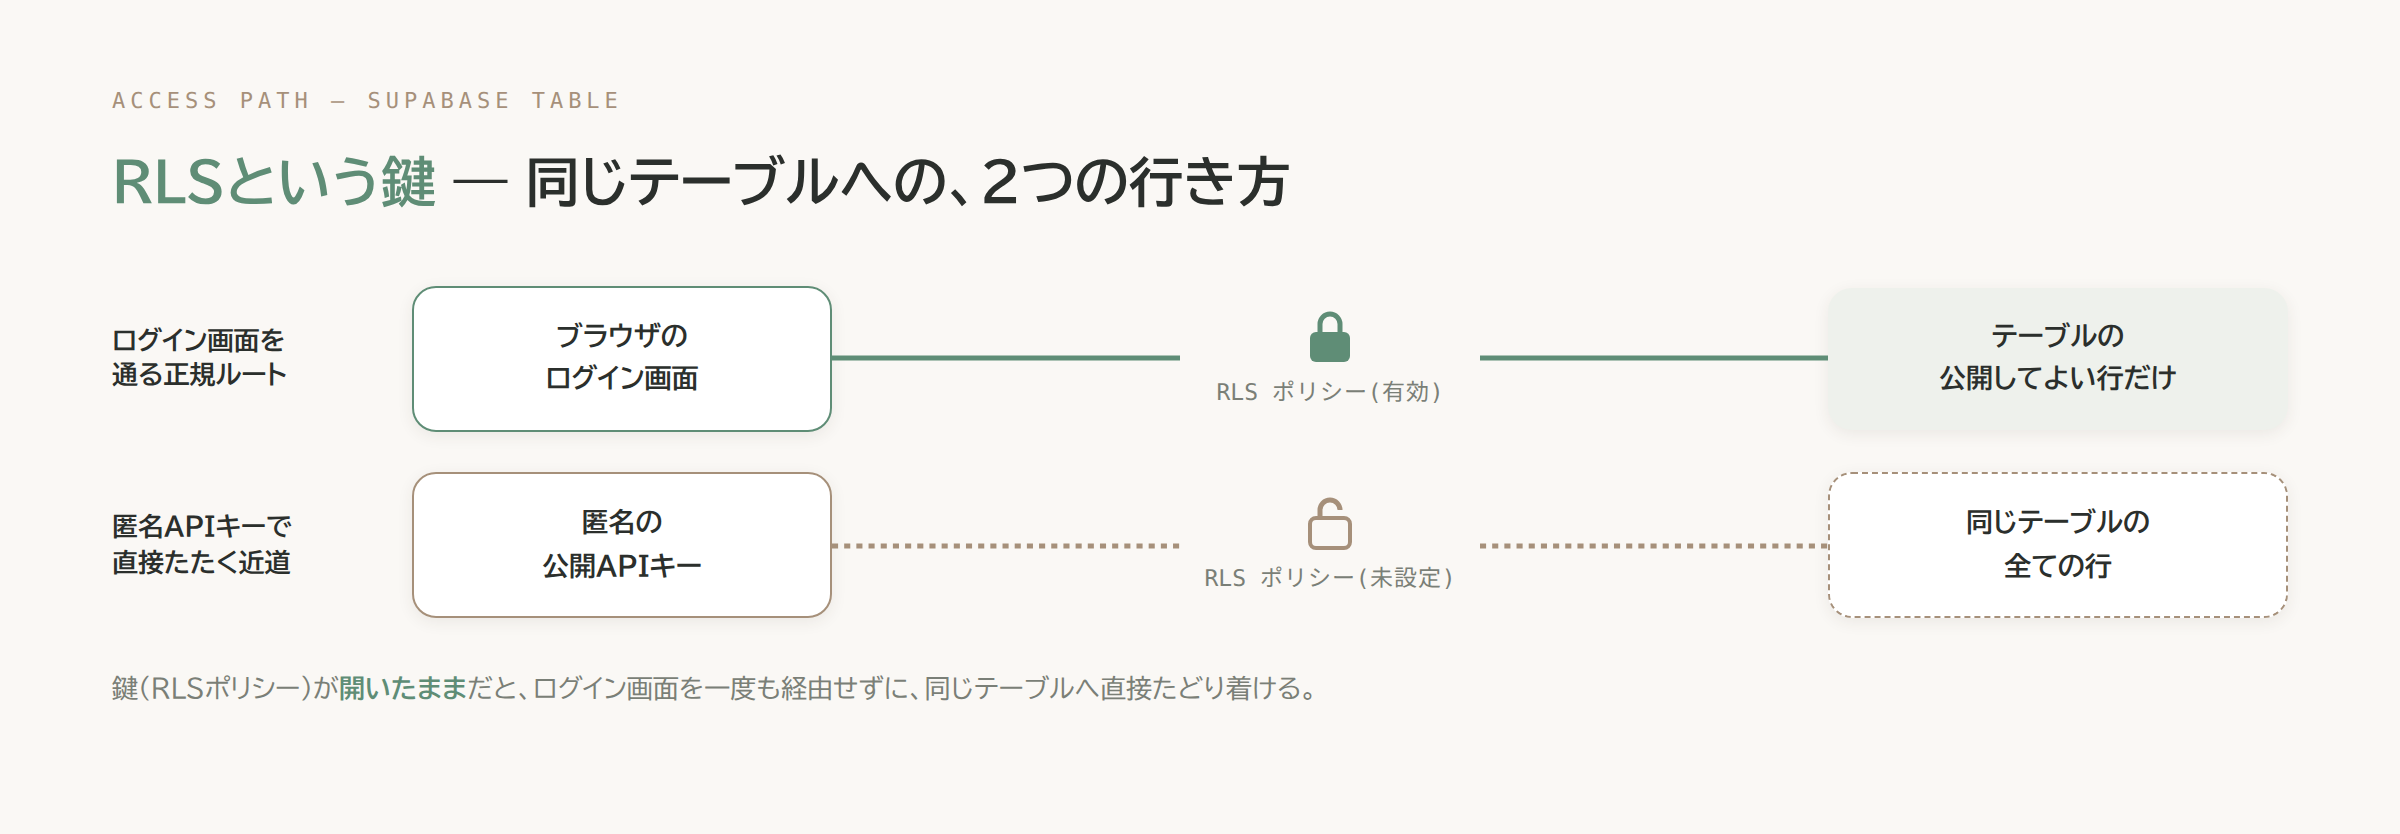
この落とし穴は、Lovable に限った話ではありません。表示の絞り込み(「公開フラグが立っている行だけ表示する」等)をアプリ側のクエリだけで行っている場合、そのクエリ条件はブラウザの外からは見えない取り決めにすぎません。RLS をテーブル側で設定していなければ、そのクエリ条件を経由せずにデータベースAPIへ直接アクセスするだけで、本来非公開のはずの行まで読めてしまいます。Supabase のようなバックエンドサービスを使うアプリでは、同じ構造の落とし穴がどこにでも起こり得るということです。
実際に見えていたデータの実例
調査では、実際に外部から読める状態になっていたデータの例が複数報告されています。ドイツのライフスタイル系フォーラムでは、80,000件超のユーザープロフィール(氏名・メールアドレス・生年月日・性別)と、200,000件超のプライベートなチャットメッセージが読める状態でした。イベント主催者や飲食店では、メールアドレス・電話番号・住所・決済情報・チケットコードを含む、数万件のチケットや飲食の販売記録が対象になっていました。あるサービス事業者では、パスポート番号・有効期限・国籍を含む身分証明情報が1,000件超、別の事業者では顧客宛のメール280,000件が読める状態だったとも報告されています。契約書・請求書、個人の写真アルバム、社内のWhatsApp通信が含まれていたケースもあったとされています。
想定される悪用はフィッシング・チケット詐欺・なりすましですが、報告書の中で実際に悪用された確定事例は確認されていません。Handelsblatt は公表前にこの調査結果を Lovable に伝えたと報じています。今回の調査結果に対する Lovable 社自身の公式な回答や声明は、私たちの調査でも確認できていません。なお、Lovable は2026年4月にも別の脆弱性報告(無料アカウントが他ユーザーのプロジェクトにアクセスできるBOLA)を受けていますが、その際の "We did not suffer a data breach" という公式反論は、この4月の別件に対するものであり、今回の11月の報告とは時期も内容も異なります。
自社のSupabase連携で今日から確認できること
- RLSが有効になっているか、テーブル単位で確認する: Supabase の管理画面(Authentication → Policies、または Database → Tables)で、各テーブルの「Row Level Security」列を見ます。無効のテーブルは、公開してよい情報以外を置いていないか確認します。
- 「表示の絞り込み」と「アクセス制御」を分けて考える: アプリ側のクエリで条件を付けているだけなら、それはアクセス制御ではありません。RLS のポリシーとして、同じ条件をデータベース側にも設定します。
- 匿名キーで直接クエリを投げて確かめる: 自社のSupabaseプロジェクトのURLとanonキーを使い、
curlや REST クライアントから対象テーブルへ直接リクエストを送り、想定より多い件数や非公開のはずの行が返ってこないかを確認します。 - メールアドレス・電話番号・決済情報・身分証明情報を含むテーブルは優先して点検する: 今回の調査でも、こうした情報を含むテーブルの存在が焦点になっています。何を持っているテーブルかを一度棚卸しします。
まとめ
Lovable の利用規約は、作成したアプリやデータの扱いに関する責任を顧客側に置いています。AIアプリビルダーが「動く画面」をどれだけ素早く作っても、バックエンドの権限設定が守られているかどうかの責任は、最終的に使う側に残るということです。あなたの会社でSupabaseやそれに類するBaaSを使っているなら、上のチェックを今日のうちに一度回してみる価値があります。
関連
自社サイトの状態が気になったときは、URL を入れるだけで使える無料の診断ツールを公開しています。
出典
※ この記事は AI を使用しています。Leadeas が自社開発した AI エージェント基盤で下書きを作成し、人間のレビューを経て公開しています。AI ネイティブ開発会社として自社の技術をそのまま実演する目的で、この手法を用いています。(詳しくは AI 利用ポリシー)
RELATED関連記事
OpenAIのGPT-6.2、同じ仕事をより少ないトークンで
AI開発