
TITLE
Rubyの文字列を大文字にするだけでRCEの恐れ——「ß」21個で起こる1バイトの脆弱性、今すぐ確認を
投稿日:2026.11.20
CATEGORY
- Web開発
Rubyの文字列を大文字にする、ごく日常的な処理に、リモートコード実行(RCE)につながる脆弱性が見つかりました。Ruby公式は2026年11月18日、識別子「GHSA-34m4-m9fh-gqp5」としてこの脆弱性を公開し、「RCEを引き起こすPoC(概念実証コード)の存在を把握している」と明言しています。CVE番号はまだ付与されていません。Ruby 3.3.14・3.4.13・4.0.10のいずれかに更新すれば解消するため、対象バージョンを使っている場合は確認を急ぐ価値があります。
GHSA-34m4-m9fh-gqp5:文字列の大文字化でRCEの恐れ
Ruby公式サイトのアドバイザリは、正規表現と文字列処理に関する7件の脆弱性をまとめて公開したものです。そのうちの1件、GHSA-34m4-m9fh-gqp5の公式タイトルは「Heap buffer overflow in case conversion of strings(文字列のケース変換におけるヒープバッファオーバーフロー)」。公式の説明文を引用します。
"Ruby has a one-byte heap-based buffer overflow in the case conversion of strings. Changing the case of a crafted string may allow remote code execution. We are aware of PoCs that prove this flaw can be used to trigger RCE in some scenarios."
要約すると、「細工された文字列の大文字・小文字を変換する処理に1バイトのヒープバッファオーバーフローがあり、状況によってはRCEに使われ得ることを示すPoCの存在を把握している」という内容です。脆弱性の深刻度を数値化する業界標準指標CVSS(Common Vulnerability Scoring System)のスコアはアドバイザリに記載がなく、CVE番号も「要求中だが未付与」と明記されています。このため本記事でも、GitHub Security Advisoryの略であるGHSA-34m4-m9fh-gqp5の識別子で表記を統一します。発見・報告したのはAda LogicsのStephan Lipp氏とAnthropicです。
原因は「ß」の21個——1バイトだけ境界を越える書き込み
この脆弱性の原因は、セキュリティ企業verialabsのブログ(Ruby公式ではない二次情報)が詳しく分析しています。ドイツ語の文字「ß」(エスツェット)を大文字にすると、1文字から「SS」という2文字(2バイト)に変わります。ところが変換ループの境界チェックはto < to_endという1バイト単位の判定しかしていません。出力バッファは「入力長+20バイト」で確保されており、「ß」がちょうど21個入った入力を処理すると、20個目までは余裕の範囲に収まるものの、21個目の「ß」が書き込む2バイト目が、確保済みの領域から1バイトだけはみ出します。
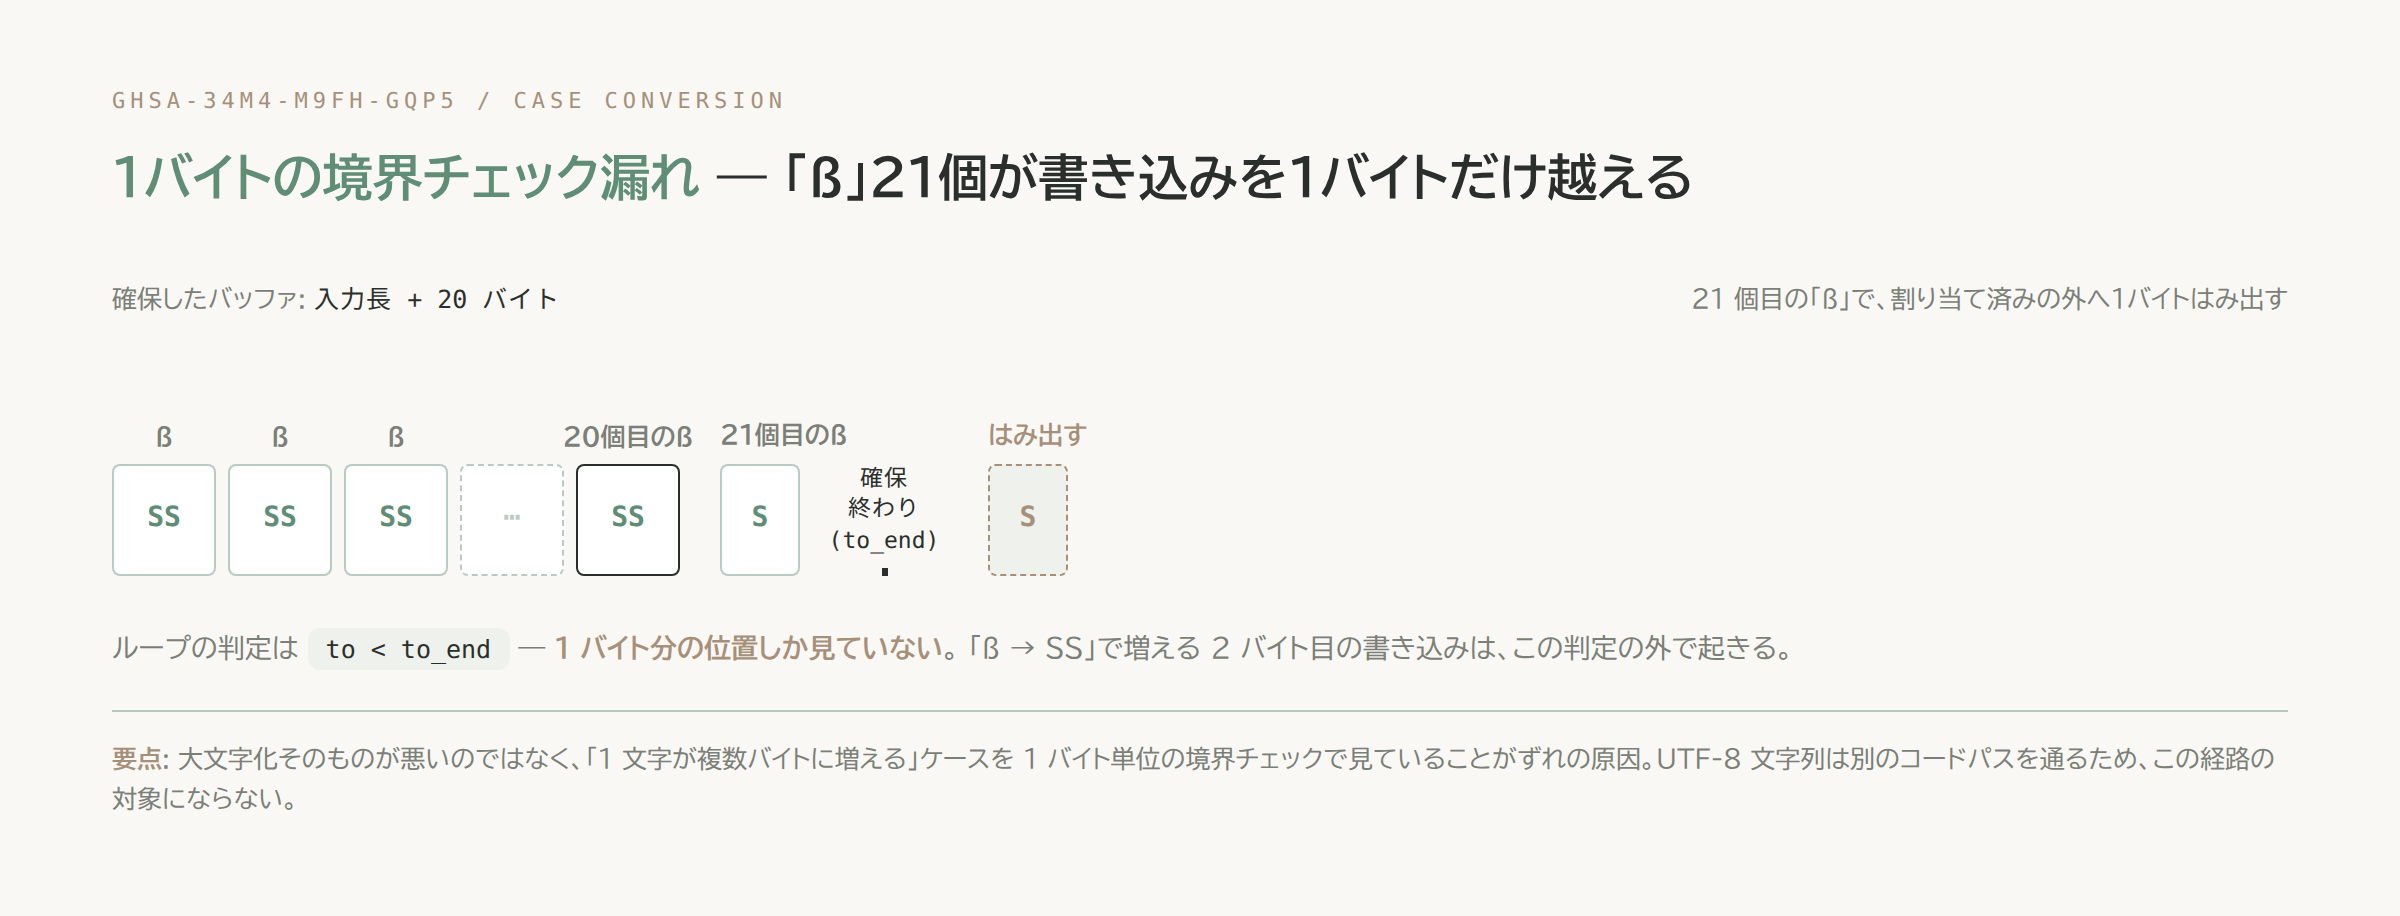
到達経路はupcase・swapcase・downcase(:fold)・casecmp?のいずれかを通る処理です。UTF-8でエンコードされた文字列は別のコードパスを通るため、この経路の影響を受けません。verialabsの分析では、このバグ自体はRuby 2.4.0から存在していたとされています。
到達範囲:RailsとSinatra classicは対象、素のRackは既定で非露出
同じverialabsの調査は、どのフレームワークで外部入力がこの脆弱なコードパスに届き得るかも整理しています。RailsとSinatra(classicスタイル)は、外部からの入力が脆弱な経路に到達し得る「Affected」と記載されました。一方、それ以外の一般的なフレームワークや素のRackは、既定の構成では外部に露出しないとされています。つまり、Ruby単体を動かしているだけでは直ちに危険とは言えず、RailsやSinatraで外部入力を受け取ってケース変換にかけている箇所があるかどうかが分かれ目になります。
verialabsはこの脆弱性に「Ruby2Shell」という通称を付けていますが、これはセキュリティ企業による命名であり、Ruby公式がこの呼び方を採用しているわけではありません。
対象バージョンと対応:3.3.14 / 3.4.13 / 4.0.10へ更新
公式アドバイザリが示す影響範囲は、Ruby 3.3.13以前、3.4.0〜3.4.12、4.0.0〜4.0.9です。修正版はRuby 3.3.14・3.4.13・4.0.10で、公式も「4.0.10、3.4.13、3.3.14のいずれかへの更新を強く推奨する」としています。Ruby 3.2以前はすでにEOL(サポート終了)のため、この修正は提供されません。EOL版を使っている場合は、修正を待つのではなくバージョンアップそのものを検討する必要があります。
すぐに更新できない事情がある場合でも、該当箇所を特定する手がかりはあります。upcase・swapcase・downcase(:fold)・casecmp?のいずれかに、外部から渡された文字列(フォーム入力・パラメータ・ヘッダー値など)を直接通している箇所を洗い出すことが、暫定的な点検の第一歩になります。
自己ホスト型ソフトウェアの状況(セキュリティ企業の調査)
verialabsは、自己ホスト型で運用されることが多いソフトウェアについても調査時点のバージョンを確認しています。GitLab 19.6.0・GitHub Enterprise Server 3.22.5・Chatwoot 4.20.0は、調査時点でバンドルされていたRubyのバージョンにおいて「Affected」。一方、Mastodon 4.7.6・OpenProject 17.9.8・Discourseの最新ベースイメージは、すでに「Fixed」と報告されています。これはあくまで調査時点のスナップショットであり、各ベンダーが更新を進めればこの状況は変わります。自己ホスト型でこれらのソフトウェアを運用している場合は、ベンダーの更新情報を個別に確認するのが確実です。
なお、verialabsは「アップグレードの時間を確保してから、1週間後を目処にPoCを公開する」としていますが、具体的な公開日は示されていません。
まとめ
確認することは一つです。ruby -vを実行し、出力されたバージョンが3.3.13以前・3.4.0〜3.4.12・4.0.0〜4.0.9のいずれかに入っていないかを見てください。該当していれば、3.3.14・3.4.13・4.0.10のいずれかへの更新が対応になります。CVE番号がまだ無いこの脆弱性は、CVE番号を手がかりに追う脆弱性管理のフローからこぼれ落ちやすいという点でも、通常のアドバイザリ対応とは少し違う注意が要ります。GHSA-34m4-m9fh-gqp5という識別子そのものを、更新履歴や監視対象のメモに残しておくことが、見落としを防ぐ一番の手になります。
関連
自社サイトの状態が気になったときは、URL を入れるだけで使える無料の診断ツールを公開しています。
出典
- Ruby公式: Multiple vulnerabilities in Regexp and String(英語)
- Verialabs: Ruby2Shell(セキュリティ企業による原因分析、Ruby公式ではない二次情報)
※ この記事は AI を使用しています。Leadeas が自社開発した AI エージェント基盤で下書きを作成し、人間のレビューを経て公開しています。AI ネイティブ開発会社として自社の技術をそのまま実演する目的で、この手法を用いています。(詳しくは AI 利用ポリシー)
RELATED関連記事
良品計画のクレジットカード情報漏洩に学ぶ、ECサイト運営者が今すぐ点検すべきこと
Web開発