TITLE
ノジマオンライン約700万人漏えいに学ぶ、EC運営者が今すぐ点検すべきこと
投稿日:2026.11.03
CATEGORY
- Web開発
株式会社ノジマは2026年11月2日、「ノジマオンライン」と「中古スマホ買取サイト」の2サイトが不正アクセスを受け、両サイト合計で約700万人分の会員情報(退会済み会員を除く)が漏えいした可能性があると発表しました。不正アクセスを検知したのは前日の11月1日で、漏えいした情報には氏名・住所・電話番号・ログインID・暗号化されたパスワードなどが含まれます。原因は発表時点で非公表・調査中です。原因の解明を待つ間にも、同じようにEC・会員制サービスを運営する企業が今日から確認できる点検があります。
発表の内容 — 検知の翌日に公表、対象は2サイト合わせて約700万人分
ノジマの発表によると、同社は2026年11月1日に不正アクセスを検知・確認し、翌11月2日に公式お知らせを公開しました。対象となったのは「ノジマオンライン」(ECサイト)と「中古スマホ買取サイト」の2サイトで、両サイト合計で約700万人分の会員情報に影響が及んだ可能性があるとされています。対象はいずれも退会済み会員を除く現役の会員情報で、サイトごとの内訳件数は公表されていません。
対応として、ノジマは外部からのアクセス遮断を含むセキュリティ対策と監視体制の強化を実施したうえで、所轄警察署への相談、個人情報保護委員会など関係機関への報告を準備していると説明しています。対象2サイトは一時休止され、再開時期は安全確認後に案内するとして現時点で未定です。
漏れた情報と、漏れなかった情報の境界線
今回漏えいした可能性がある情報は、氏名(漢字・カナ)・生年月日・性別・郵便番号・住所・電話番号・ログインID・暗号化されたパスワード・メールアドレスの9項目です。いずれも会員登録の際に広く集められる基本的な項目で、特殊な業種・サービスに限った情報ではありません。
一方、クレジットカード情報は今回の流出対象に含まれていません。ノジマは両サイトについて決済情報の非保持化対応(自社のシステムにカード番号そのものを保持しない仕組み)を済ませており、保持していない情報は漏れようがないためです。パスワードについても、平文ではなく暗号化された状態での流出とされています。
この境界線が示しているのは、「何を持たないか」が被害の上限を決めるという単純な事実です。決済情報を自社で保持しない設計は、今回のような事案が起きた際に被害の種類を一段階減らします。自社のサービスがどの情報を手元に持ち、どの情報を外部の決済代行などに逃がしているかは、平時のうちに確認できる項目です。
原因が分からなくても、自社が今日から点検できること
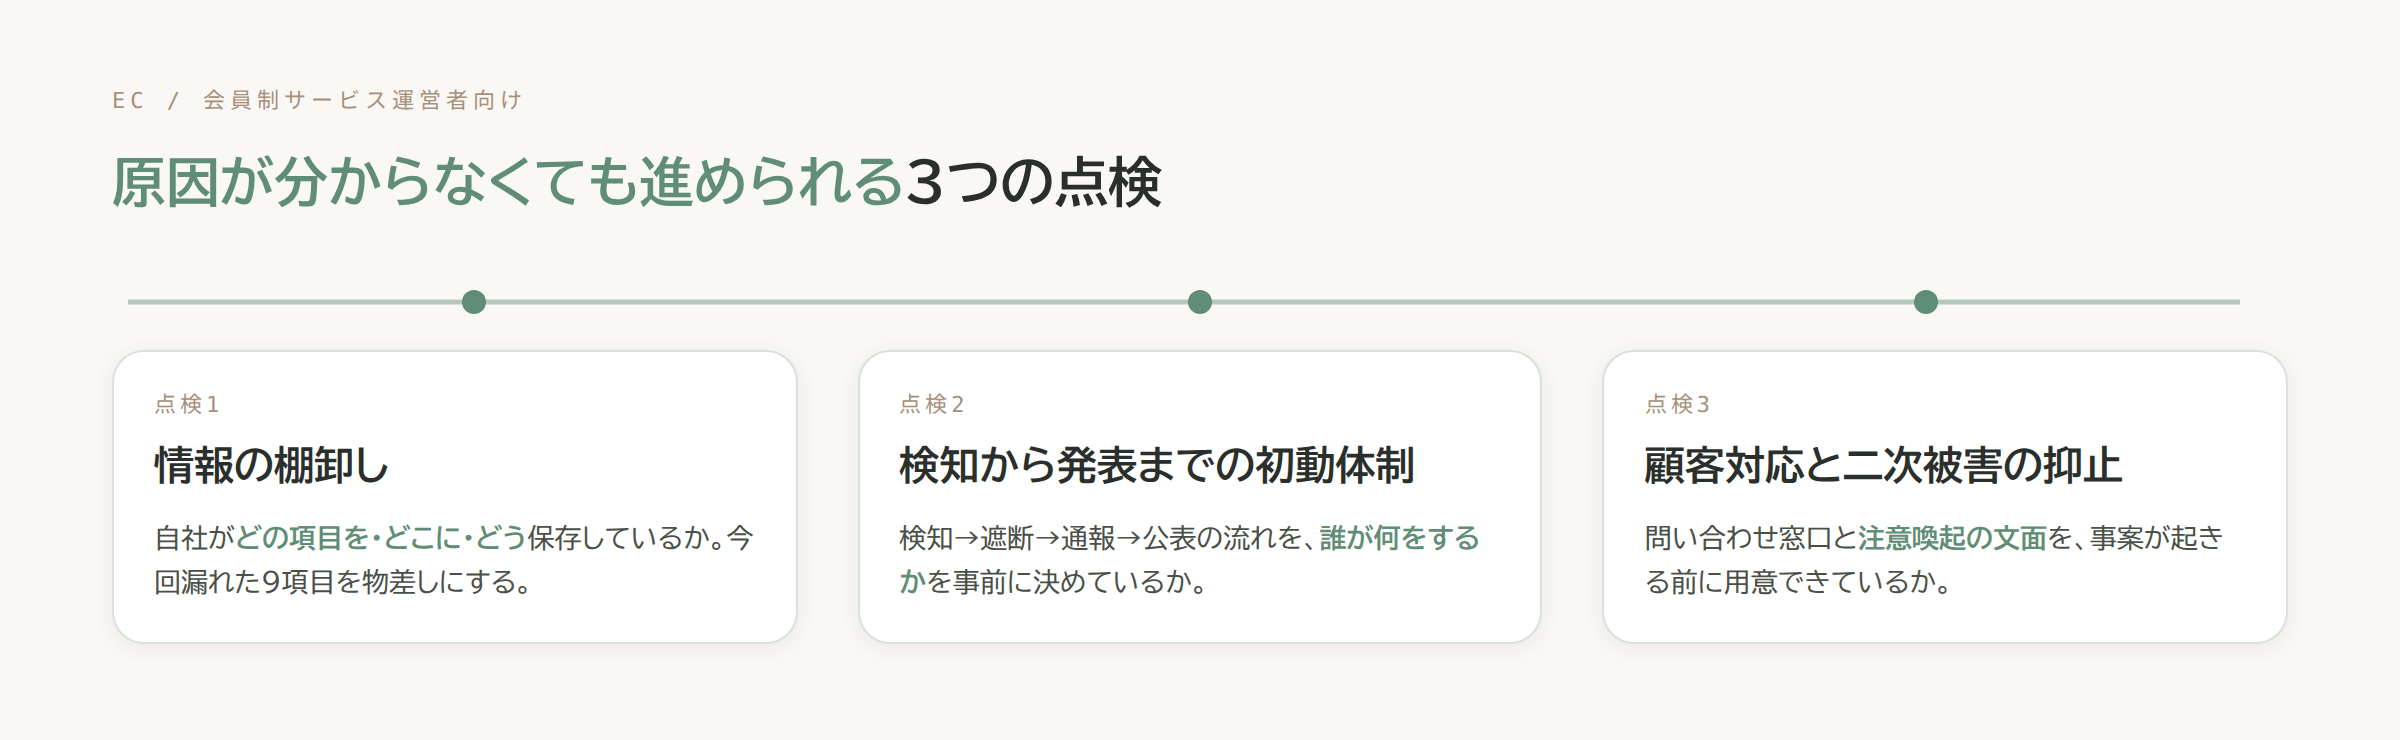
原因が非公表のままでも、自社の体制を点検することはできます。
点検1: 自社が預かっている情報の棚卸し。 今回漏れた9項目(氏名・生年月日・性別・郵便番号・住所・電話番号・ログインID・パスワード・メールアドレス)は、会員登録を伴うサービスであればたいてい自社のデータベースにも存在する項目です。自社がどの項目を、どのシステムに、どういう形で保存しているかを棚卸しし、暗号化やアクセス権限の設定状況を確認することが出発点になります。
点検2: 検知から発表までの初動体制。 ノジマは検知の翌日に公表し、アクセス遮断・監視強化・警察への相談・関係機関への報告準備・サイトの一時休止までを並行して進めています。自社に同種の事案が起きた場合、検知した担当者が誰に報告し、誰がアクセス遮断を判断し、誰が公表文を作成するのか、その役割分担と連絡経路を事前に決めているかを確認する価値があります。決めていなければ、検知してから手順を考えることになり、対応が後手に回ります。
点検3: 顧客への情報提供と二次被害の抑止。 ノジマは専用の問い合わせ窓口(カスタマーセンター)を用意し、流出した情報を悪用したなりすましメール・SMS・不審な電話への注意を呼びかけています。ログインIDやパスワードが漏れた場合、同じ認証情報を他のサービスでも使い回している顧客がいれば、被害はその別サービスにまで広がります。自社でも、問い合わせ窓口の体制と、顧客に向けた注意喚起文面のひな形を、事案が起きる前に用意できているかを確認しておく意味があります。
まとめ
点検1〜3に共通しているのは、いずれも「漏えいが起きてから」ではなく「今日」着手できるという点です。原因の解明には時間がかかっても、自社が何を預かっているかの棚卸しと、検知した時に誰が何をするかの役割分担は、発表を待たずに始められます。まず着手できるのは、自社のユーザーテーブルを開き、氏名・生年月日・性別・郵便番号・住所・電話番号・ログインID・パスワード・メールアドレスのうちどれを保存しているかを一覧にすることです。そこから、検知した時に誰が遮断を判断し誰が公表文を作るかという連絡経路の確認、顧客向け注意喚起文面の準備へと進めておくと、同じような発表が自社に必要になった時の初動が変わります。
関連
自社サイトの状態が気になったときは、URL を入れるだけで使える無料の診断ツールを公開しています。
出典
- ノジマ公式: ノジマオンラインの不正アクセスに伴う個人情報漏えいに関するお詫びとお知らせ(PDF)
- GAME Watch: ノジマオンラインにて約700万人分の情報流出。氏名、住所、電話番号、ログインID・パスワードなど
- mediadogs: ノジマ、不正アクセスで会員情報約700万件が漏えい
※ この記事は AI を使用しています。Leadeas が自社開発した AI エージェント基盤で下書きを作成し、人間のレビューを経て公開しています。AI ネイティブ開発会社として自社の技術をそのまま実演する目的で、この手法を用いています。(詳しくは AI 利用ポリシー)
RELATED関連記事
良品計画のMUJI Card情報漏えいに学ぶ、外部サービス連携でカード番号を渡すときの設計
Web開発