TITLE
ChatGPTの「共有リンク」機能に脆弱性 — クリックだけでアカウントを乗っ取れる仕組み、OpenAIは修正済み
投稿日:2026.11.01
CATEGORY
- AI開発
AIエージェントによる継続的なペネトレーションテストを手がけるセキュリティ企業Parameter(旧Hex Security)は2026年10月28日、ChatGPTの「会話を公開共有リンクにする」機能に、受け取った側がリンクを開くだけでアカウントを事実上乗っ取れる脆弱性が存在していたと公表しました。OpenAIは同年10月26日までに修正を完了しており、現時点で実際の悪用が確認されたという記述はありません。
攻撃はどう成立したか — 開くだけで、オリジンの権限ごと渡ってしまう
攻撃者はまず、悪意ある内容を仕込んだ会話を作成し、その会話の公開共有リンクを生成して被害者に送ります。被害者がそのリンクを開くと、chatgpt.comというドメインの権限(オリジン権限)そのものの中で、攻撃者が仕込んだJavaScriptが実行されます。版によっては、被害者がリンクを開くという1クリックだけで成立しました。
3つの小さな穴が、なぜ合流したのか
Parameterが公表した技術チェーンによれば、悪用されたのは3つの要素です。1つ目は、数式表示に使われるMathLiveというコンポーネントが、別のフレームから届くメッセージ(postMessage)を受け取る処理で、送信元(オリジン)を検証していなかった点です。2つ目は、HTML Preview機能が本来持っているはずの隔離(サンドボックス)を回避できた点です。3つ目は、YouTubeの動画埋め込み情報を取得する仕組み(oEmbedのJSONP)を使って、スクリプトの送信先を制限するCSP(Content Security Policy)を回避できた点です。
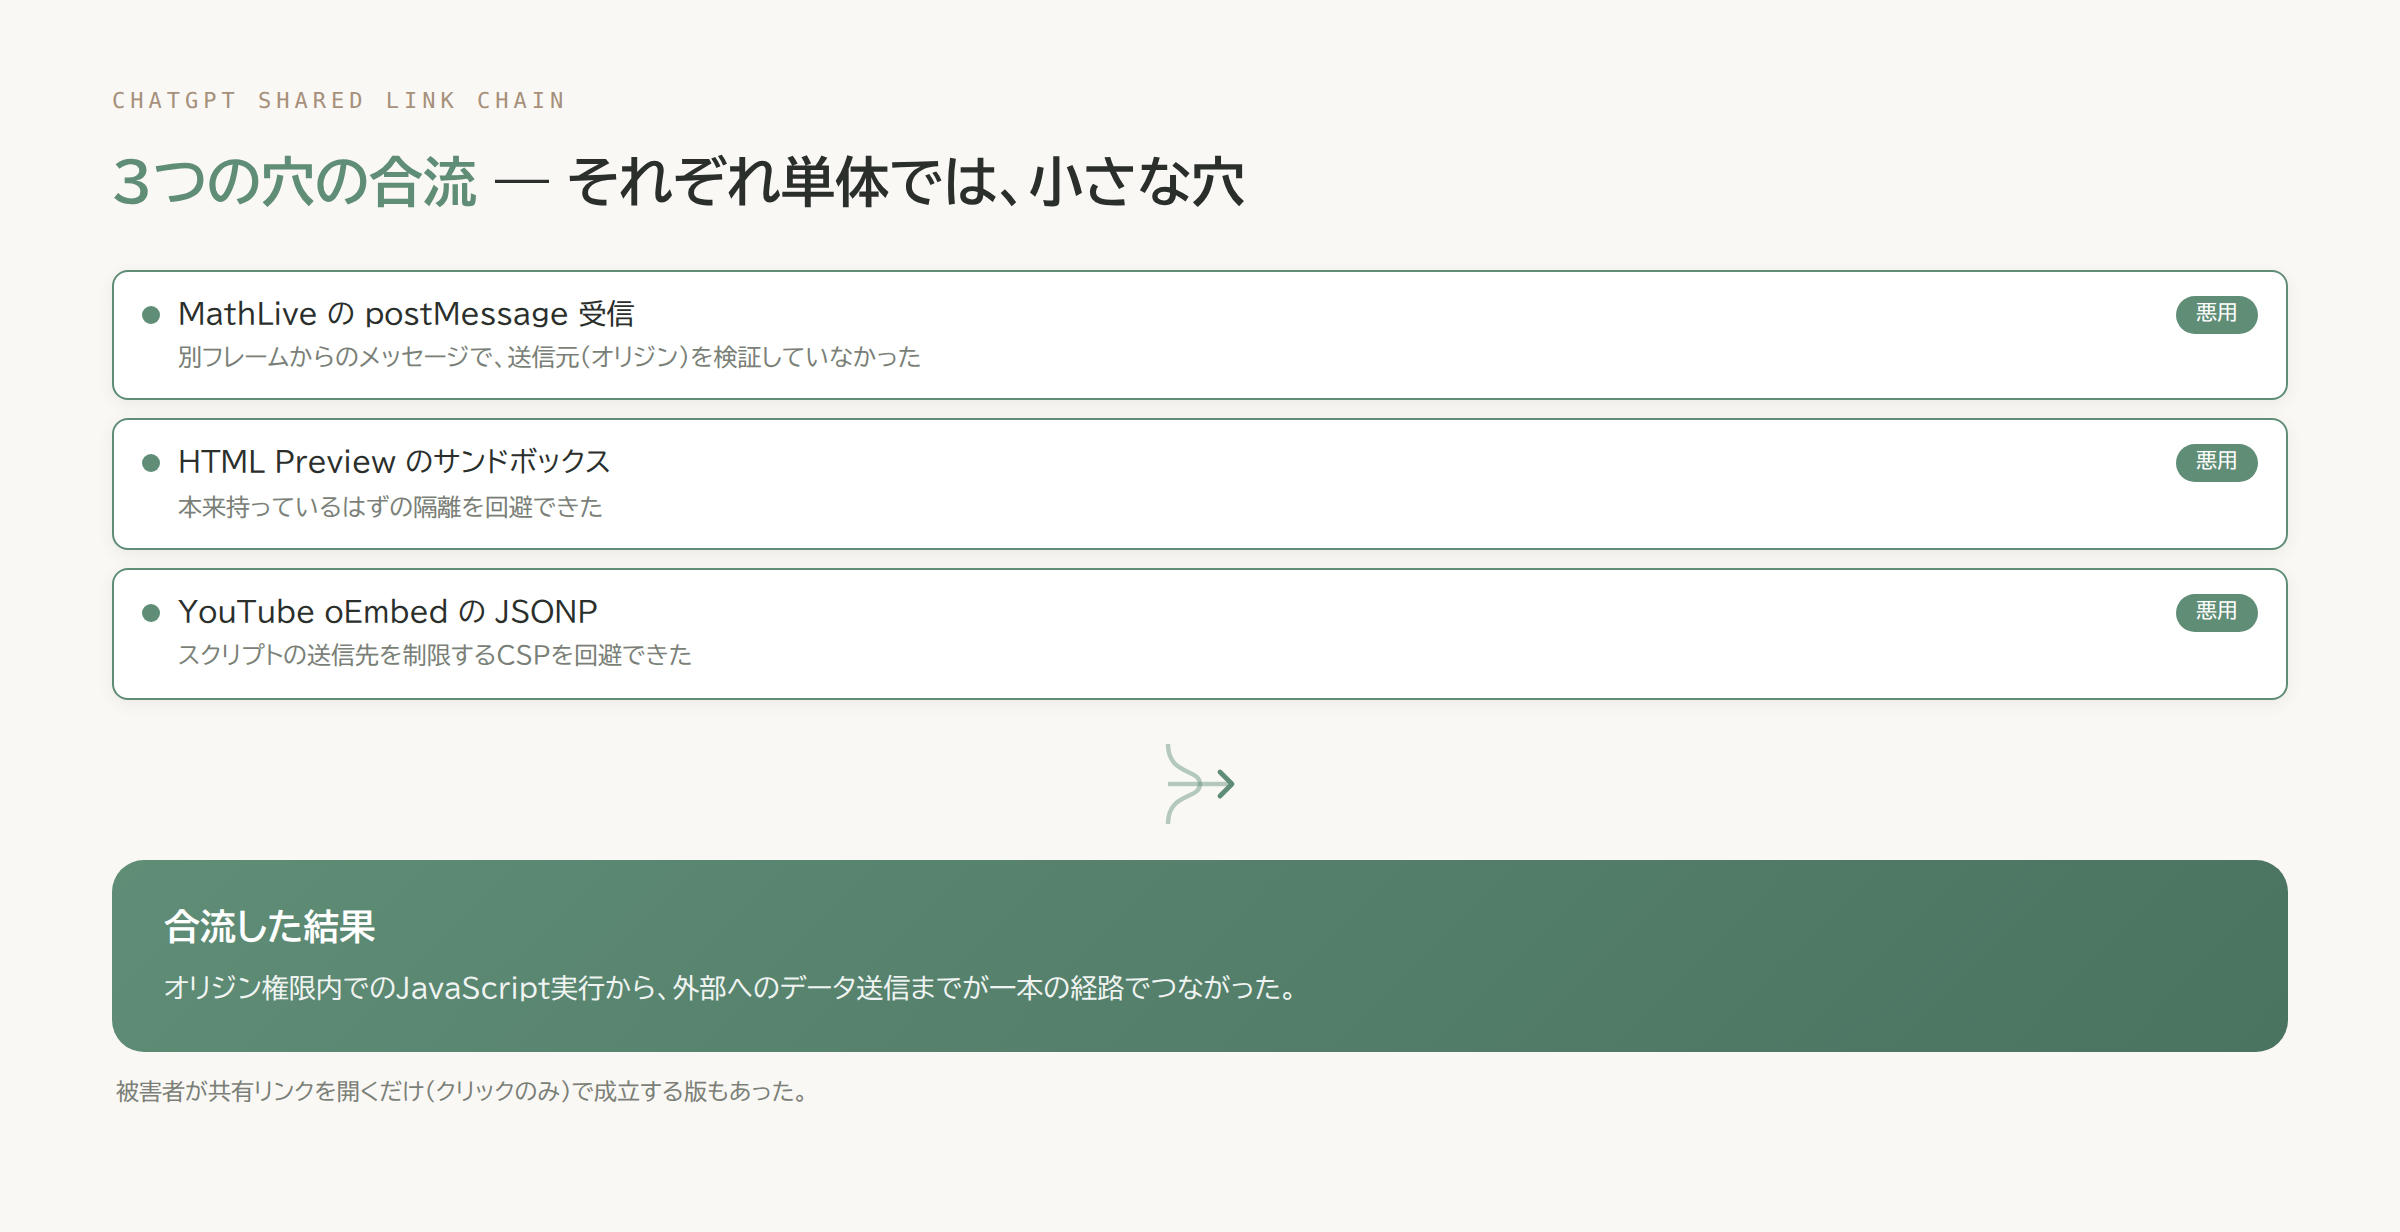
3つとも、単独では被害者のブラウザ内で完結する小さな穴です。しかし3つが揃うと、オリジン権限内でのJavaScript実行から、外部への送信までが一本の経路でつながりました。
何が奪えたのか — 盗まれるのはパスワードでなく、ログイン済みのセッション
Parameterの報告によれば、この経路を使うと、被害者が既にログイン済みのセッションを使って、本人の非公開の会話一覧とその内容を取得し、外部のサーバーへ送信できたとされています。パスワードを盗む手口ではありません。被害者が普段使っているログイン状態のまま、認証済みのAPIを呼び出せるため、Parameterはこれを事実上のアカウント乗っ取りと位置づけています。ただし、この手口が実際に悪用された形跡(in the wild)が確認されたという記述はありません。
発見したParameter、修正したOpenAI
公表したParameterは、2025年設立・サンフランシスコ拠点のYコンビネーター出身スタートアップで、旧社名はHex Securityです。AIエージェントによる継続的なペネトレーションテストを、サービスとして提供しています。
OpenAIは2026年10月26日までに、2つのウェブフロントエンド版の両方でこの手口が拒否されることを確認し、対応を完了としました。重大度は、公表当初のP2からP1に引き上げられています。バグ報奨金の合計は5,000ドルでした。Parameterの公表内容には、CVE番号の記載はありません。
CSPの設定を、自社のWebサービスでも確認する
私たちはWeb制作・システム開発を手がける会社として、CSPを含むWebアプリケーションのセキュリティ設定も扱っています。私たちが運営する無料の診断ツール「安心チェック」も、対象サイトにCSPが設定されているかどうかを診断項目に含めています。CSPは「読み込めるスクリプトや接続先を制限する」仕組みで、未設定のままだと、万一スクリプトを実行されてしまった場合に外部への送信先を縛れず、被害が拡大しやすくなります。
今回のChatGPTの事例でも、CSPを回避する経路が、被害者のデータを外部に送信する最後の一手になっていました。CSPはただ設定するだけでなく、許可している送信先の一覧を自社でも把握しておく必要があります。CSPを設定していない、あるいは許可先の一覧を確認したことがない場合は、まずそこから確認する価値があります。
まとめ
AIチャットツールの利用そのものを止める理由にはなりませんが、「CSPを設定してあるかどうか」だけでは今回のような回避は見抜けません。設定済みのCSPが許可している送信先の一覧を、自社のWebサービスで棚卸ししたことがあるかどうかが、次の点検対象になります。
関連
自社サイトの状態が気になったときは、URL を入れるだけで使える無料の診断ツールを公開しています。
出典
- Parameter公式ブログ「We found a gap at OpenAI」(著者: Mukul Goyal、2026年10月28日公開): https://www.parameter.ai/labs/we-found-a-gap-at-openai
※ この記事は AI を使用しています。Leadeas が自社開発した AI エージェント基盤で下書きを作成し、人間のレビューを経て公開しています。AI ネイティブ開発会社として自社の技術をそのまま実演する目的で、この手法を用いています。(詳しくは AI 利用ポリシー)
RELATED関連記事
Claude Codeの『今後確認しない』が平文パスワードを公開リポジトリに残す ― Apiiro調査で見た許可ルールの罠
AI開発