TITLE
Devinの新機能3つが示す、レビュー・セキュリティ・記憶をつなぐ自動化の枠組み
投稿日:2026.11.10
CATEGORY
- AI開発
Cognition社のAIソフトウェアエンジニアエージェント「Devin」が、2026年10月から11月にかけて3つの機能を続けて発表しました。PRレビューを効率化する「Devin Review 2.0」、脆弱性の検出から修正提案までを担う「Devin Security 2.0」、そしてコーディングの学びをセッションを越えて記憶する「Memory and Dreaming」です。ひとつひとつは個別の機能強化に見えますが、タイミー株式会社の分析によれば、並べて見るとレビュー・セキュリティ対応・学習の記憶という、これまで別々のツールや工程で担っていた作業が、一つの基盤の上でつながっていく流れが見えてきます。
レビューのコストを8割下げた「Devin Review 2.0」
2026年11月に発表されたDevin Review 2.0は、PR1件あたりのレビューコストを2026年8月比で約82%下げたと報じられています。柱は3つです。段階的(インクリメンタル)レビュー、指摘を自動で直す「autofix」、観点別の専門レビュアーです。
autofixは、レビューで出た指摘をそのままDevinのコーディングエージェントに渡し、調査と修正を行わせる仕組みです。指摘した側と直す側が同じ基盤の中で連携するため、レビューコメントを人間が読み替えて別のタスクとして渡し直す手間が減ります。専門レビュアーは、バックエンドセキュリティ・DBマイグレーション・SQL性能・アクセシビリティといった観点ごとに用意されており、1人のレビュアーが全観点を見る従来のPRレビューより、見落としが起きやすい領域に焦点を当てられます。
脆弱性の検出から修正提案まで一人で回す「Devin Security 2.0」
Devin Security 2.0は、2026年10月26日にCognition公式ブログで発表されました。核になっているのは、Claude Mythosなどフロンティアのサイバーセキュリティ特化モデルを使った「ディープスキャン」です。企業が別途そのモデルへのアクセス権を持たなくても利用できる点が特徴で、既存のスキャナー・バグバウンティ・脆弱性アドバイザリから出た検出結果をAPIや連携機能で取り込み、重複を除去したうえでフロンティアモデルが再検証します。
重大度の扱いには明確な線引きがあります。KEV(米CISAのKnown Exploited Vulnerabilitiesカタログ)に掲載された脆弱性は、重大度の再ラベル付けの対象から外されています。それ以外の脆弱性についても、重大度の再評価は到達可能性やアクセス制御などの根拠に基づく「提案」止まりで、各提案には人間の承認が必須です。元のCVSS(脆弱性の深刻度を点数化する業界標準の指標)スコアは、調整後の評価と並べて保持されます。
修正提案の作り方も人手を前提にしています。独立した仮想マシン上で動く並列セッションが脆弱性を再現し、修正を作成し、再現テストと既存テストを実行してから、根拠を添えてPull Requestを作成します。クラウドエージェント基盤により数千の並列セッションを同時に実行できるとしており、根拠の記録は、是正計画を管理するPOA&Mや、ガバナンス・リスク・コンプライアンスを統合管理するGRCツールへエクスポートできます。
Devin Security 2.0は、重大度の再評価を「提案」にとどめ、採否の判断を人間に残しています。実装を変える力を持つエージェントの提案に、最終判断は人間が下す——この構図は、私たちが開発体制で採っている方法とも方向が同じです。コードを書くエージェントとは別に、セキュリティの一次レビューを読取専用の別エージェントが担い、本番への反映は対象のコミット単位で人間が承認する運用を敷いています。提案と実行の間に人間の判断を挟むという設計思想は、規模は違っても共通しています。
なお、セキュリティベンダーのSnykは、自社のパートナーページでDevinとSnykのスキャナーをMCP(Model Context Protocol)経由で連携させる統合を提供しています。これはDevin Security 2.0本体の機能説明には出てこない、Snyk側が用意した個別の連携です。
コーディングの学びを夜のうちに整理する「Memory and Dreaming」
複数の報道が一致して伝えているのは、2026年10月5日に発表された「Memory and Dreaming」という機能です。コーディングセッションをまたいで学んだ教訓を、Gitリポジトリの中のMarkdownファイルとして記憶する「Memory」と、そのメモをバックグラウンドで整理し重複を統合する「Dreaming」の組み合わせです。
整理の頻度は報道によって日次・夜間などの表記が割れていますが、方向は一致しています。記憶の形式は「Agent Memory Repo」というオープンスペックとして公開されており、MITライセンスだったという報道もあります。
ここまでの3つを並べると、役割分担が見えてきます。レビューが直し、セキュリティが守り、記憶が同じ間違いを繰り返さないようにする、という分担です。
3つがつながると、一つの基盤になる
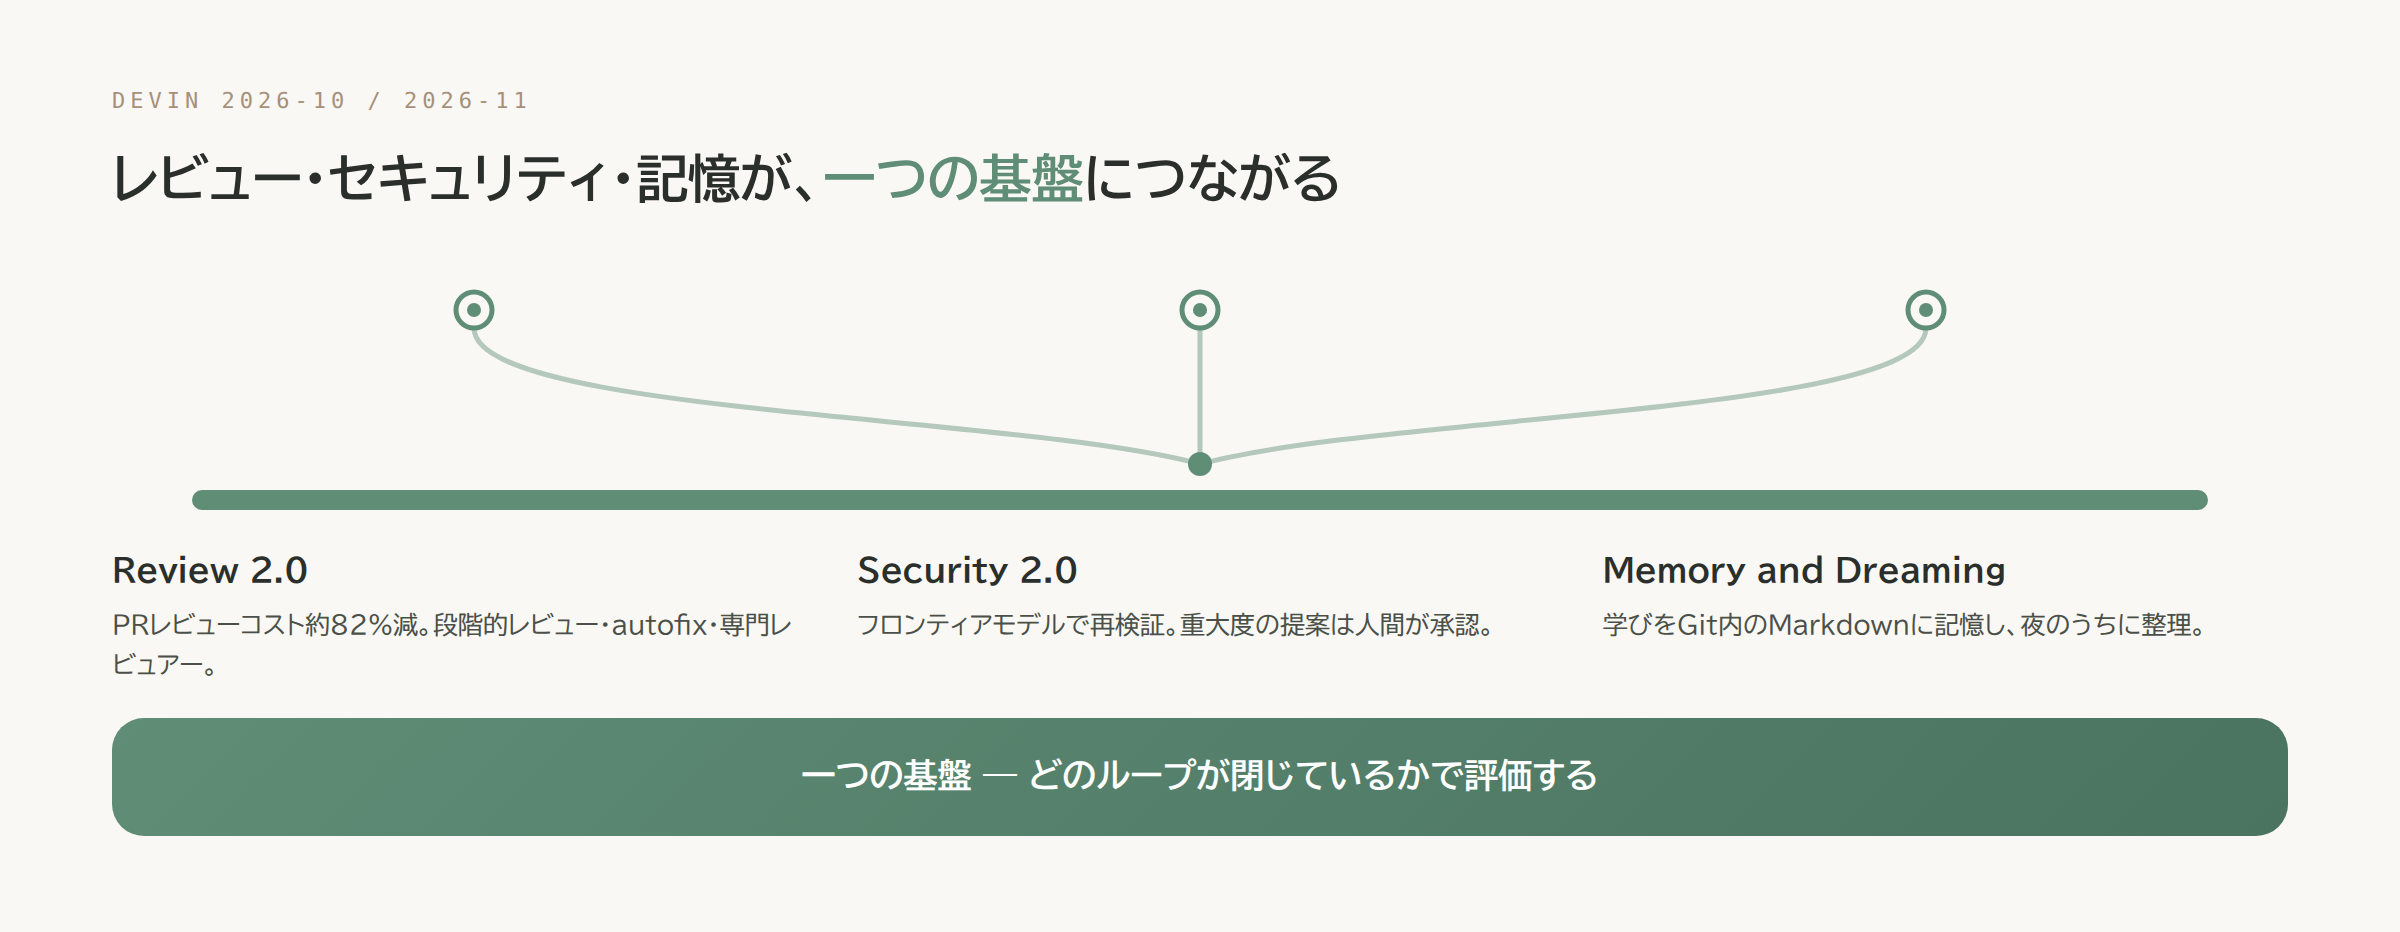
この3つの機能を「個別のリリース」でなく「一つの基盤」として言語化したのは、タイミー株式会社の開発生産性改善チームです。2026年11月9日公開の公式テックブログで、起動のトリガー・レビュー・セキュリティ・承認・記憶がDevinという一つの基盤の上でそろっていることを「ソフトウェアファクトリーのフレームワーク」と呼んでいます。
整理の軸は独自のLv.0〜Lv.4の成熟度モデルで、Inner Loop・Outer Loop・Harness Optimization Loopという3つのループがどこまで閉じているかを見ます。タイミー社はDevinを日常的に使っていますが、全機能を使い切っているわけではなく、活用を広げていく段階だと述べています。記事中には定量的な導入効果の数値は示されていません。
まとめ
タイミー社の整理が示すこの視点は、Devin以外のAIソフトウェアエンジニアエージェントを評価するときにも使えます。導入を検討するときに聞くべきことは、個々の機能が使えるかどうかではなく、レビュー・セキュリティ・記憶のうち、どの輪が自社の運用で実際に閉じているかだからです。レビューだけ速くなっても、直したコードの脆弱性が放置されていれば片輪のままです。脆弱性に対応できても、その教訓が次のセッションに引き継がれなければ、同じ指摘を繰り返すことになります。
関連
AI エージェントを業務で回すときの設計と運用については、CTO の note に書いています。
出典
- Cognition: Devin Security(公式ブログ)
- hermes-ai.net: Cognition Slashes Devin Review 2.0 Costs by 82% per Pull Request
- alphasignal.ai: Cognition's Devin Review 2.0 Costs by 82% per Pull Request
- Snyk: Cognition(AI Partners)
- alphasignal.ai: Cognition's Devin Now Remembers Your Codebase and Learns While You Sleep
- hermes-ai.net: Cognition's Devin Now Remembers Your Codebase and Learns While You Sleep
- タイミー開発者ブログ: 2026-11-09
※ この記事は AI を使用しています。Leadeas が自社開発した AI エージェント基盤で下書きを作成し、人間のレビューを経て公開しています。AI ネイティブ開発会社として自社の技術をそのまま実演する目的で、この手法を用いています。(詳しくは AI 利用ポリシー)
RELATED関連記事
ISUCON2026を無人のClaude Codeエージェントが制覇 ― 止め時をどう設計したか
AI開発