TITLE
「docs: dependency audit notes」という名のPRから侵入 ― GitHub Actionsを狙った広域サプライチェーン攻撃(2026年11月)
投稿日:2026.11.13
CATEGORY
- Web開発

「依存関係を見直しませんか」という、一見ただのドキュメント整理のプルリクエストが、実はGitHub Actionsのワークフローを書き換えてCIのシークレットを盗み出す仕掛けだったとしたら。2026年11月10日から12日にかけて、GitHub Actionsを狙った広域のサプライチェーン攻撃が観測されました。GMO Flatt Security Blogの観測によると、「docs: dependency audit notes」という名前のプルリクエストが多数のリポジトリに作成され、ワークフローの改変やpostinstallフックを経由してCIのシークレットを窃取する手口が使われていたということです。
「docs: dependency audit notes」という、無害な体裁のPR
入口になったのは、wfx-docs というブランチから作成される「docs: dependency audit notes(依存関係の監査メモ)」という名前のプルリクエストです。同ブログによると、このPR自体には悪性コードが含まれていません。侵害されたユーザーアカウントが悪用されたとみられており、見た目はただのドキュメント更新のPRです。
ここが今回の攻撃の起点であり、厄介な点でもあります。レビュアーが「docsのPRだから」と差分を軽く見れば、そのまま通ってしまう体裁になっています。実際に攻撃が及ぶのは、このPRが通った後の話です。
4段で進む攻撃の流れ
同ブログが観測した攻撃は、4つの段階に分けられます。
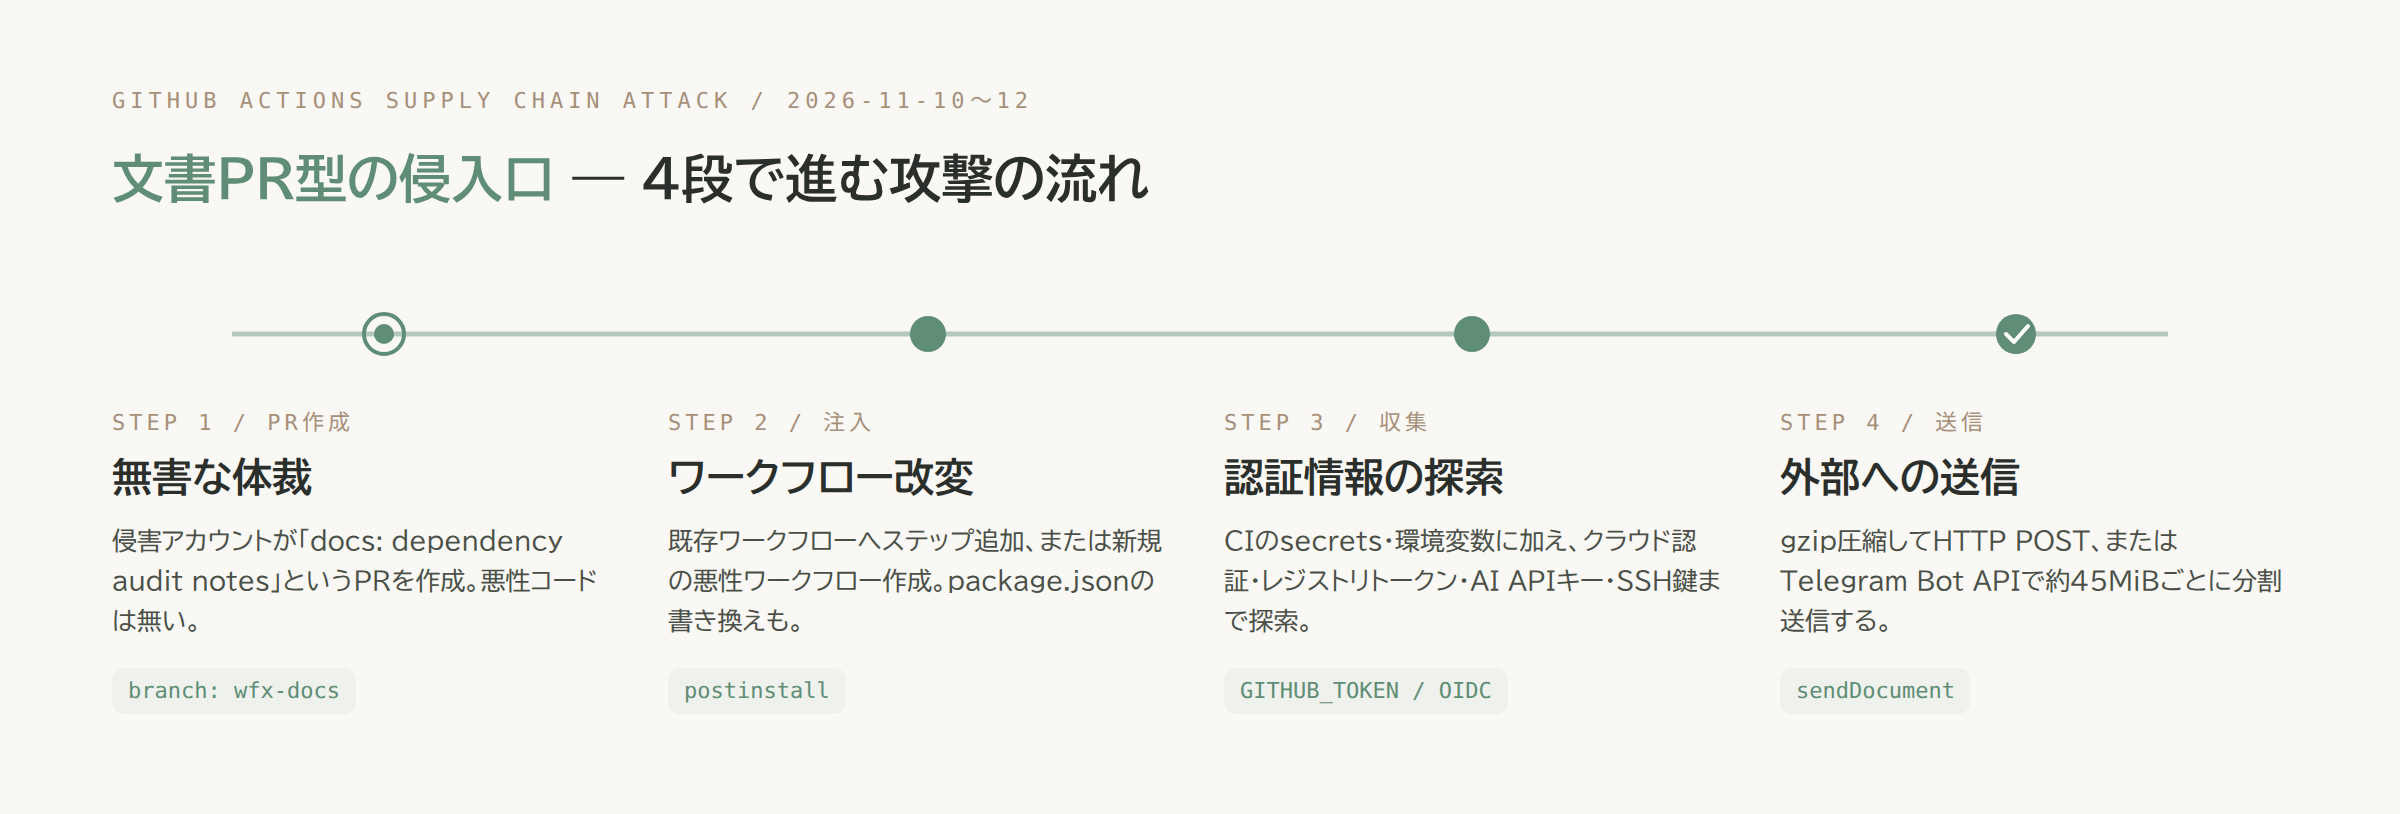
PRが通った後、既存のワークフローにステップが追加されるか、新規の悪性ワークフローが作成されてコードが注入されます。package.json を書き換えて postinstall からシェルスクリプトを実行させる手口も確認されています。コミットメッセージには「ci: refresh build cache」「chore: add ci helper」といった、CI周りの地味な保守作業に見えるものが使われ、ブランチ名は chore/<8桁のランダム文字列> というパターンも確認されています。
同ブログによると、注入されたコードはCI環境のsecrets・環境変数・GITHUB_TOKEN・OIDCトークンを収集するinfostealerとして動きます。収集したデータはgzip圧縮され、HTTP POSTで外部サーバーへ送信されるか、Telegram Bot APIのsendDocumentで約45MiBごとに分割して送信されるということです。
同ブログによると、調査時点で60,000件以上のリポジトリに該当PRが作成されていたことが確認されています。
収集される認証情報は、CIの外まで及ぶ
同ブログが挙げている収集対象は、CI環境のトークンだけではありません。クラウド認証情報(AWS・Azure・GCP)、npmやPyPIなどのレジストリ認証、AIサービスのAPIキー、SSH・GPG鍵、.envファイル、ウォレットのkeystoreまで探索対象に含まれています。
侵害されたCI環境がAWS・Azure・GCPの権限を持っていた場合、一時認証情報の取得、IAMロールのtrust policy変更、Azureのfederated credential追加、GCPサービスアカウントによるトークン生成が試みられたということです。self-hosted runnerを使っている場合は、クラウドのメタデータや、別の作業ディレクトリに置かれた.env・鍵も対象になったとされています。
CIのトークン1つを守れば済む話ではなく、そのCI環境が触れる範囲すべてが棚ざらしになる、という構造です。
鍵をひとつずつ、無効化してまわる
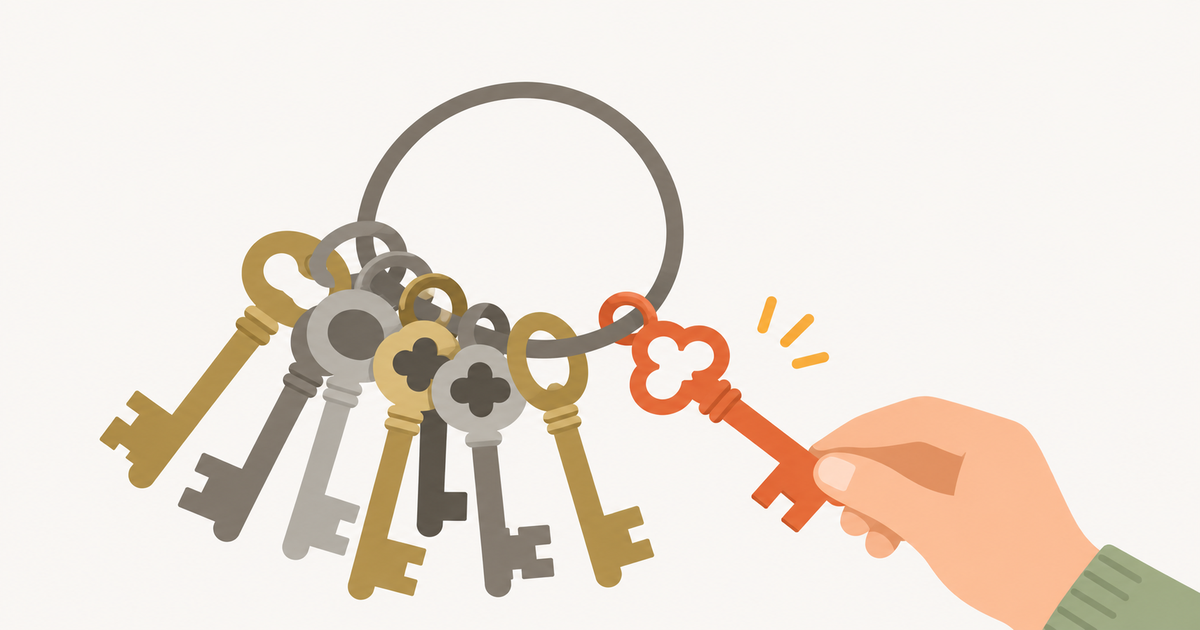
一度CIの外まで探索されたとなると、見るべき鍵は1種類では済みません。GitHubトークン・Actions secrets・クラウドのアクセスキー・レジストリトークン・AI APIキー・SSH・GPG鍵・.env内の資格情報と、種類も保管場所もそれぞれ違います。1本を交換して終わりにはならず、種類ごとに確認してまわる地味な作業になります。
今日からできる確認とローテーション
確認するのは、2026年11月10日から12日にかけて作成されたPRを中心に、自組織のリポジトリに該当するPRタイトル・コミットメッセージ・ブランチ名のパターンが無いかです。
- PRタイトルが「docs: dependency audit notes」、ブランチ名が
wfx-docsのPRが無いか - コミットメッセージに「ci: refresh build cache」「chore: add ci helper」のような文言が無いか、ブランチ名が
chore/<8桁のランダム文字列>のパターンに当たらないか
当たるものが見つかった場合、優先順位は次の順です。
- 疑わしい環境を隔離し、信頼できる端末から調査します
- GitHubトークン・Actions secrets・クラウドのアクセスキー・レジストリトークン・AI APIキー・SSH・GPG鍵・
.env内の資格情報をローテーション(失効・再発行)します - AWSのIAM trust policyとAzureのfederated credentialに変更が無いかを点検します
- ウォレットのkeystoreが漏えいした可能性がある場合、新しい鍵のウォレットへ資産移動を検討します
まとめ
次にできる一歩は、package.json やワークフローファイルの変更を、PRタイトルの印象によらず機械的に洗い出す仕組みを検討することです。「docs」と付いているからという理由だけで差分を読まずに承認する習慣があれば、それ自体が今回の侵入口と同じ形をしています。
同ブログが観測した今回のキャンペーンは、2026年11月13日時点でこの1本の観測報告以外に独立した裏付け報道が見つかっておらず、調査が今も続いている可能性があります。パターンの一致を一度確認して終わりにせず、しばらくは新しいPRのタイトルとブランチ名に目を止める習慣を保つことが、次の一歩になります。
関連
自社サイトの状態が気になったときは、URL を入れるだけで使える無料の診断ツールを公開しています。
出典
- GMO Flatt Security Blog「GitHub Actions を狙った広域サプライチェーン攻撃(11/10~11/12)に関する注意喚起」: https://blog.flatt.tech/entry/github_actions_widespread_supply_chain_attack
※ この記事は AI を使用しています。Leadeas が自社開発した AI エージェント基盤で下書きを作成し、人間のレビューを経て公開しています。AI ネイティブ開発会社として自社の技術をそのまま実演する目的で、この手法を用いています。(詳しくは AI 利用ポリシー)
RELATED関連記事

Rust製コンテナランタイム「Kiri」は Docker Desktop の代替になるか — "爆速"ベンチマークの読み方
Web開発