
TITLE
Gyazoで約2,362万件が漏えい — 画像共有ツールの「アップロード窓口」が侵入経路になった
投稿日:2026.09.17
CATEGORY
- Web開発
株式会社Helpfeelが運営する画像共有サービスGyazoは、2026年9月11日に不正アクセスを受け、ユーザー情報約2,362万件、画像に付随するメタデータ約4.9億件が漏えいしたと発表しました。原因は画像アップロードサーバーに存在した脆弱性で、第三者がこれを悪用してシステム上で任意のコマンドを実行(リモートコード実行)し、内部へ侵入しています。決済情報は対象に含まれていません。スクリーンショット共有は開発者・エンジニアが日常的に使う業務ツールの一つであり、「画像をアップロードする」という最も基本的な機能自体が侵入経路になった点が、同種の機能を持つあらゆるWebサービスの開発・運用担当者にとっての実務的な教訓になります。
漏えいの規模と内容 — ユーザー情報約2,362万件、画像メタデータ約4.9億件
漏えいしたユーザー情報は、メールアドレス・氏名・パスワードのハッシュ値・利用者ID・端末ID・ログインセッションID・X連携トークン・Google SSO連携情報・プロフィール・登録日時と最終ログイン日時・契約プランと課金ステータスの計約2,362万件です。決済情報(クレジットカード番号等)は含まれていません。
画像側で漏えいが確認されているのは、画像に付随するメタデータです。画像ID・アップロード元IPアドレス・EXIF位置情報・OCRで抽出されたテキスト・非公開画像のハッシュ化パスフレーズなどが約4.9億件(2019年1月以前の画像データ全体の約14.4%に相当)、条件を絞り込んだデータが約240万件、それぞれ対象になりました。画像本体データの漏えいの有無について、Helpfeelの発表は言及していません。
侵入経路は「アップロード窓口」— 画像アップロード機能の脆弱性
起点は画像アップロードサーバーに存在した脆弱性でした。この脆弱性を突いた第三者がシステム上で任意のコマンドを実行し、そこから内部データへアクセスしています。Helpfeelは9月11日夜に不正な挙動を検知し、9月12日未明までに侵入経路を遮断、認証関連情報の無効化・制限措置と画像配信の一時停止(その後段階的に再開)を実施したうえで、外部専門機関によるフォレンジック調査を進めています。
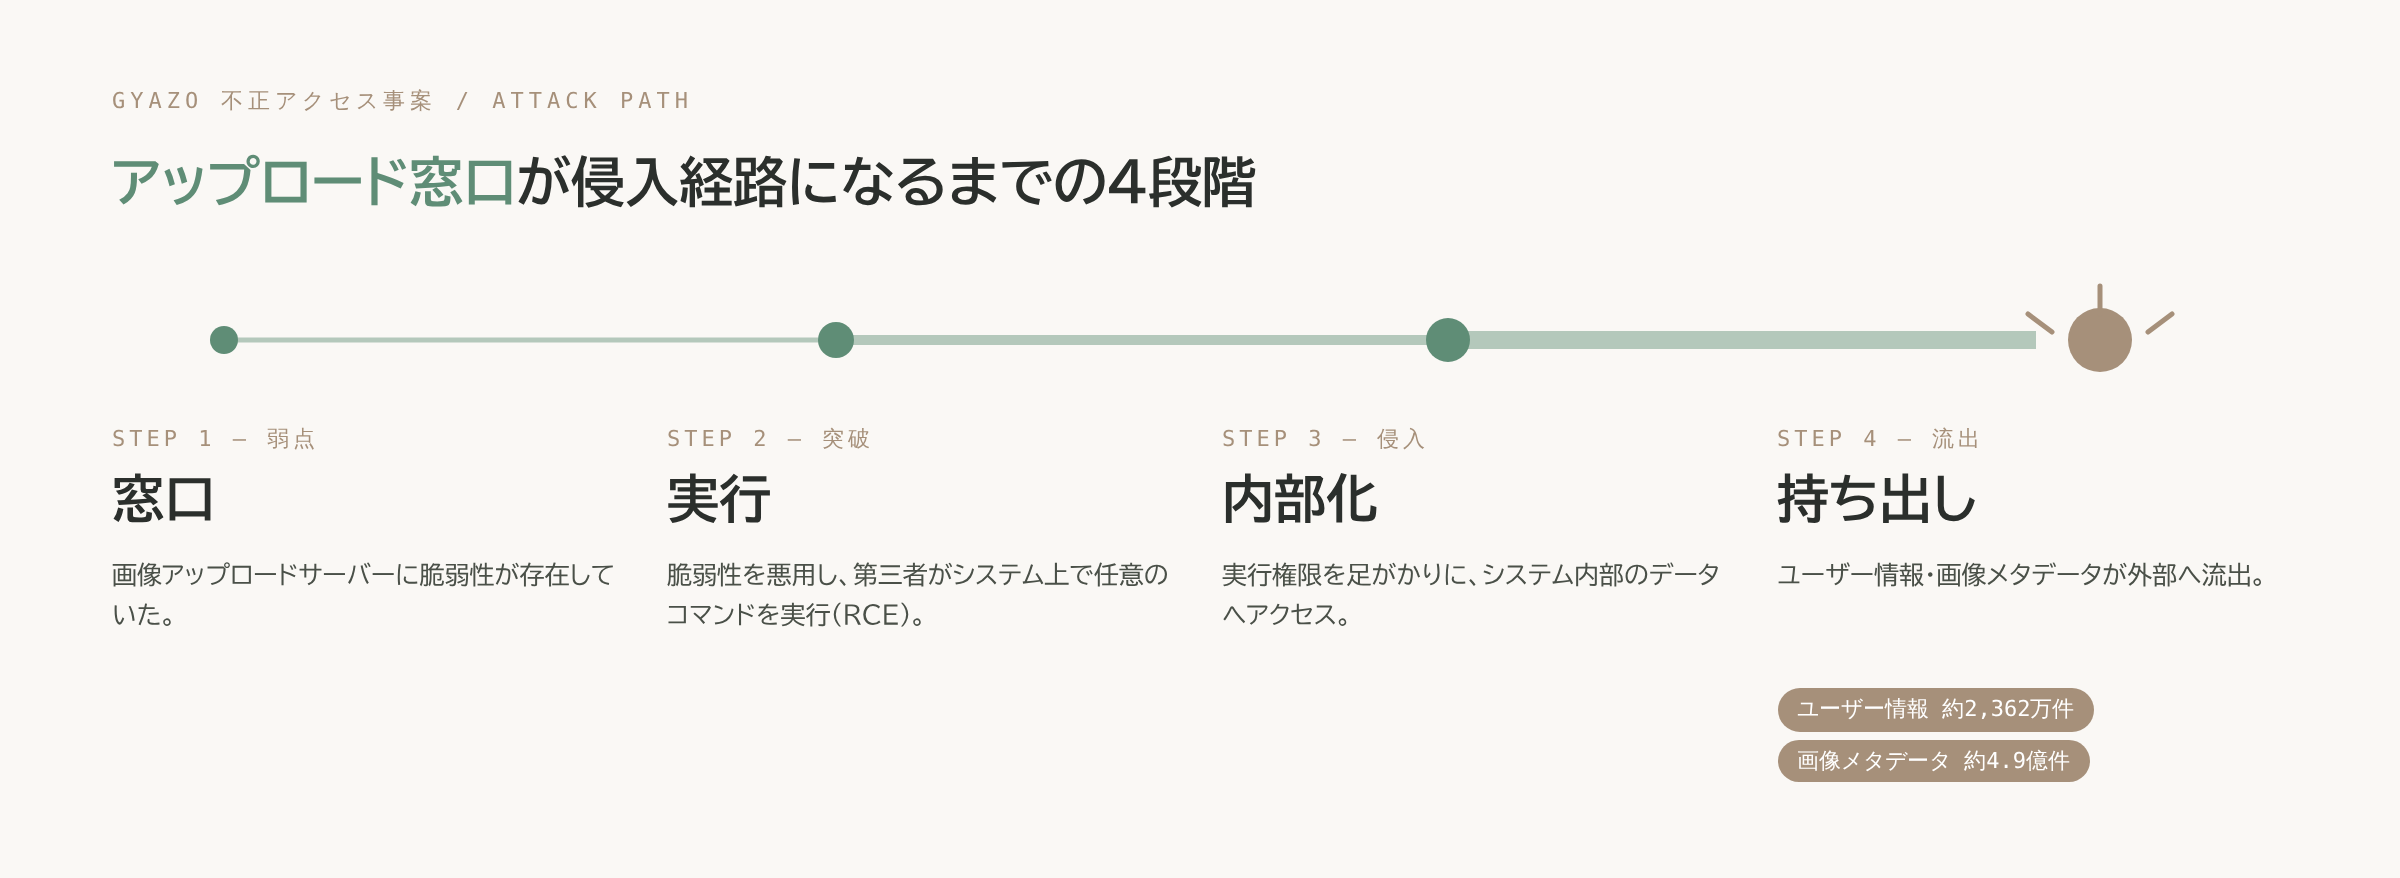
ユーザーが日常的に使う「画像をアップロードする」という入力窓口は、サーバー側でファイルを受け取り処理する経路でもあります。この経路上に脆弱性があると、攻撃者はアップロードされた画像の中身を見るだけでなく、システムそのものを操作できる位置に立つことになります。画像共有・ファイル共有・チャットの添付機能など、ユーザーが何かをアップロードできる機能を持つWebサービス全般が、構造としては同じリスクを抱えています。
メタデータには、想像以上の個人情報が含まれている
今回漏えいしたメタデータの内訳を見ると、「画像を共有しただけ」という利用者の認識を超える情報が含まれています。EXIF位置情報は撮影場所を、OCRテキストは画像内の文字情報を、アップロード元IPアドレスは利用者の接続環境を、それぞれ画像とは別に運びます。ログインセッションIDやSSO連携情報は、パスワードとは別の経路でアカウントへ入るための鍵です。
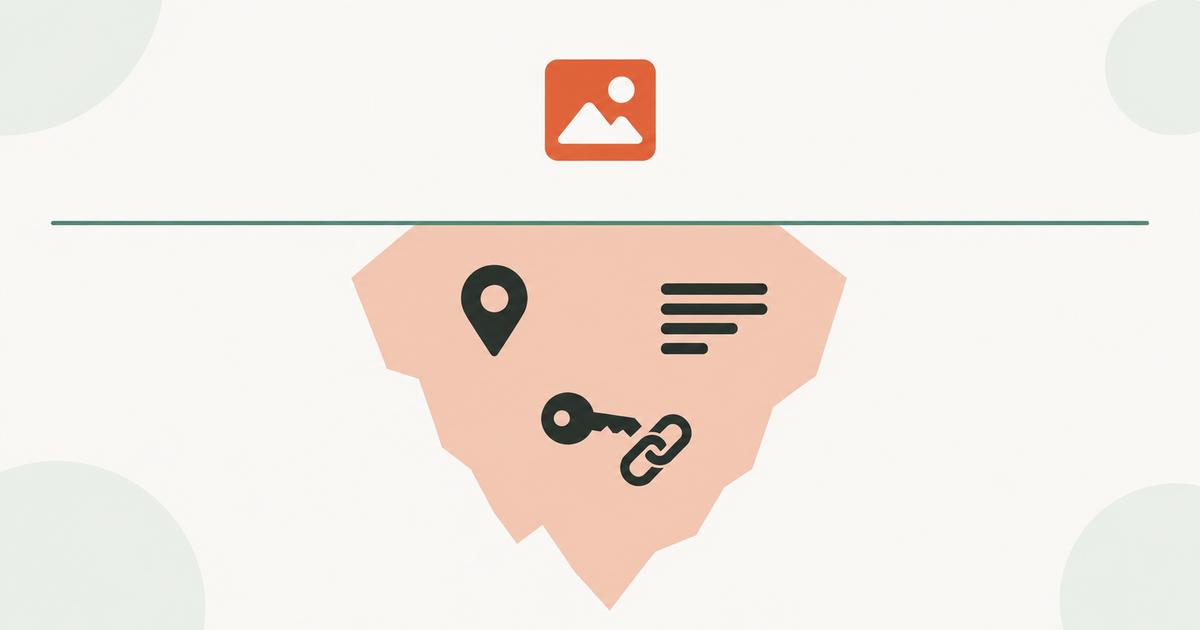
画像共有ツールを「画像を置く場所」としてだけ扱っていると、この付随データの厚みを見落とします。守るべき対象は画像ファイル単体だけでなく、そこに付随して蓄積されるメタデータとセッション情報の集合でもあるという前提を、開発・運用側は持つ必要があります。
開発者が確認できること
自社サービスに画像・ファイルのアップロード機能があるなら、そのアップロードサーバーの実行権限がどこまで絞られているかをまず確認します。アップロード処理そのものに任意コード実行につながる余地が残っていないかは、機能の追加時だけでなく既存機能でも定期的に見直す価値があります。
次に、Helpfeelがユーザーに呼びかけている「同一・類似パスワードの使い回し」の確認は、自社の顧客・従業員アカウントにも当てはまります。他サービスとパスワードを使い回しているアカウントがあれば、今回のような漏えいが起きた際に被害が連鎖します。
最後に、パスワード以外でログイン状態を保つ情報(セッションID・SSOトークン等)が漏えいした場合に、どの手順でどこまで無効化できるかを事前に確認しておきます。Helpfeelは検知した同日夜から翌未明までに侵入経路を遮断し、認証関連情報の無効化・制限措置も実施しています。この手順を事前に持っているかどうかは、実際に事案が起きたときの対応速度を左右します。
まとめ
「画像を扱うだけの機能」だと思っている実装ほど、脆弱性診断や権限の見直しから漏れがちです。今回の事案では、その死角がユーザー情報約2,362万件・画像メタデータ約4.9億件という規模で表面化しました。自社が運営するサービスの中に、そう扱われている入力窓口がないか、一度棚卸しする価値があります。
関連
自社サイトの状態が気になったときは、URL を入れるだけで使える無料の診断ツールを公開しています。
出典
- 株式会社Helpfeel: Gyazoへの不正アクセスによる情報漏えいに関するお知らせとお詫び
- Impress Watch: 画像共有サービス「Gyazo」に不正アクセス、ユーザー情報約2362万件・画像メタデータ約4.9億件が漏えい
※ この記事は AI を使用しています。Leadeas が自社開発した AI エージェント基盤で下書きを作成し、人間のレビューを経て公開しています。AI ネイティブ開発会社として自社の技術をそのまま実演する目的で、この手法を用いています。(詳しくは AI 利用ポリシー)
RELATED関連記事
AWS SSM AgentにCVSS 9.9の脆弱性、CVE-2026-89049がIMDS認証情報を漏らす仕組み
Web開発