TITLE
AlibabaやMoonshotがユーザーのAI回答をClaudeへこっそり転送 — Anthropic報告が示すベンダー選定のリスク
投稿日:2026.09.12
CATEGORY
- AI活用
Anthropicは2026年9月10日、Alibaba・Moonshot AI・DeepSeekの3社が、自社のAIチャットに届いたユーザーのリクエストを、ユーザーに知らせないままClaudeへ転送していたとする脅威インテリジェンスレポートを公開しました。転送されたやり取りは、3社が自社モデルを訓練するためのデータ、いわゆる「蒸留」や、Claudeの推論過程の抽出にも使われていたといいます。
Alibabaが最大規模、Moonshotは日本のアカウントも使った
Anthropicが観測した中で最も規模が大きかったのはAlibabaです。2026年5月から7月にかけて約1億5,100万件のやり取りが記録され、ピーク時は1日あたり約300万件に達しました。使われた偽アカウントは約3,500件、目的はQwenモデルシリーズの訓練データ生成だったとされています。
Moonshot AI(チャットボット「Kimi」の開発元、北京拠点)は、規模こそAlibabaより小さいものの手口はより具体的です。10日間で約30万件のユーザーリクエストを、ユーザーに知らせないままClaude(主にOpus)へ転送していました。使用された不正アカウントは5,380件、その多くがシンガポールと日本で登録されたものでした。転送されたやり取りは自社モデルの訓練に使われただけでなく、Claudeの推論過程(reasoning trace)を抽出する目的もあったとみられています。
DeepSeekについては、2026年7月の14日間で1,200万件以上のやり取りが蒸留攻撃としてカウントされています。
正規トラフィックに紛れ込ませる手口
3社に共通するのは、商用プロキシサービスと偽アカウント網を組み合わせ、正規のユーザートラフィックに紛れ込ませて検出を回避する手口です。翻訳タスクを装ってモデルに深く考えさせ、内部の思考過程(chain-of-thought)を引き出そうとした形跡も確認されています。
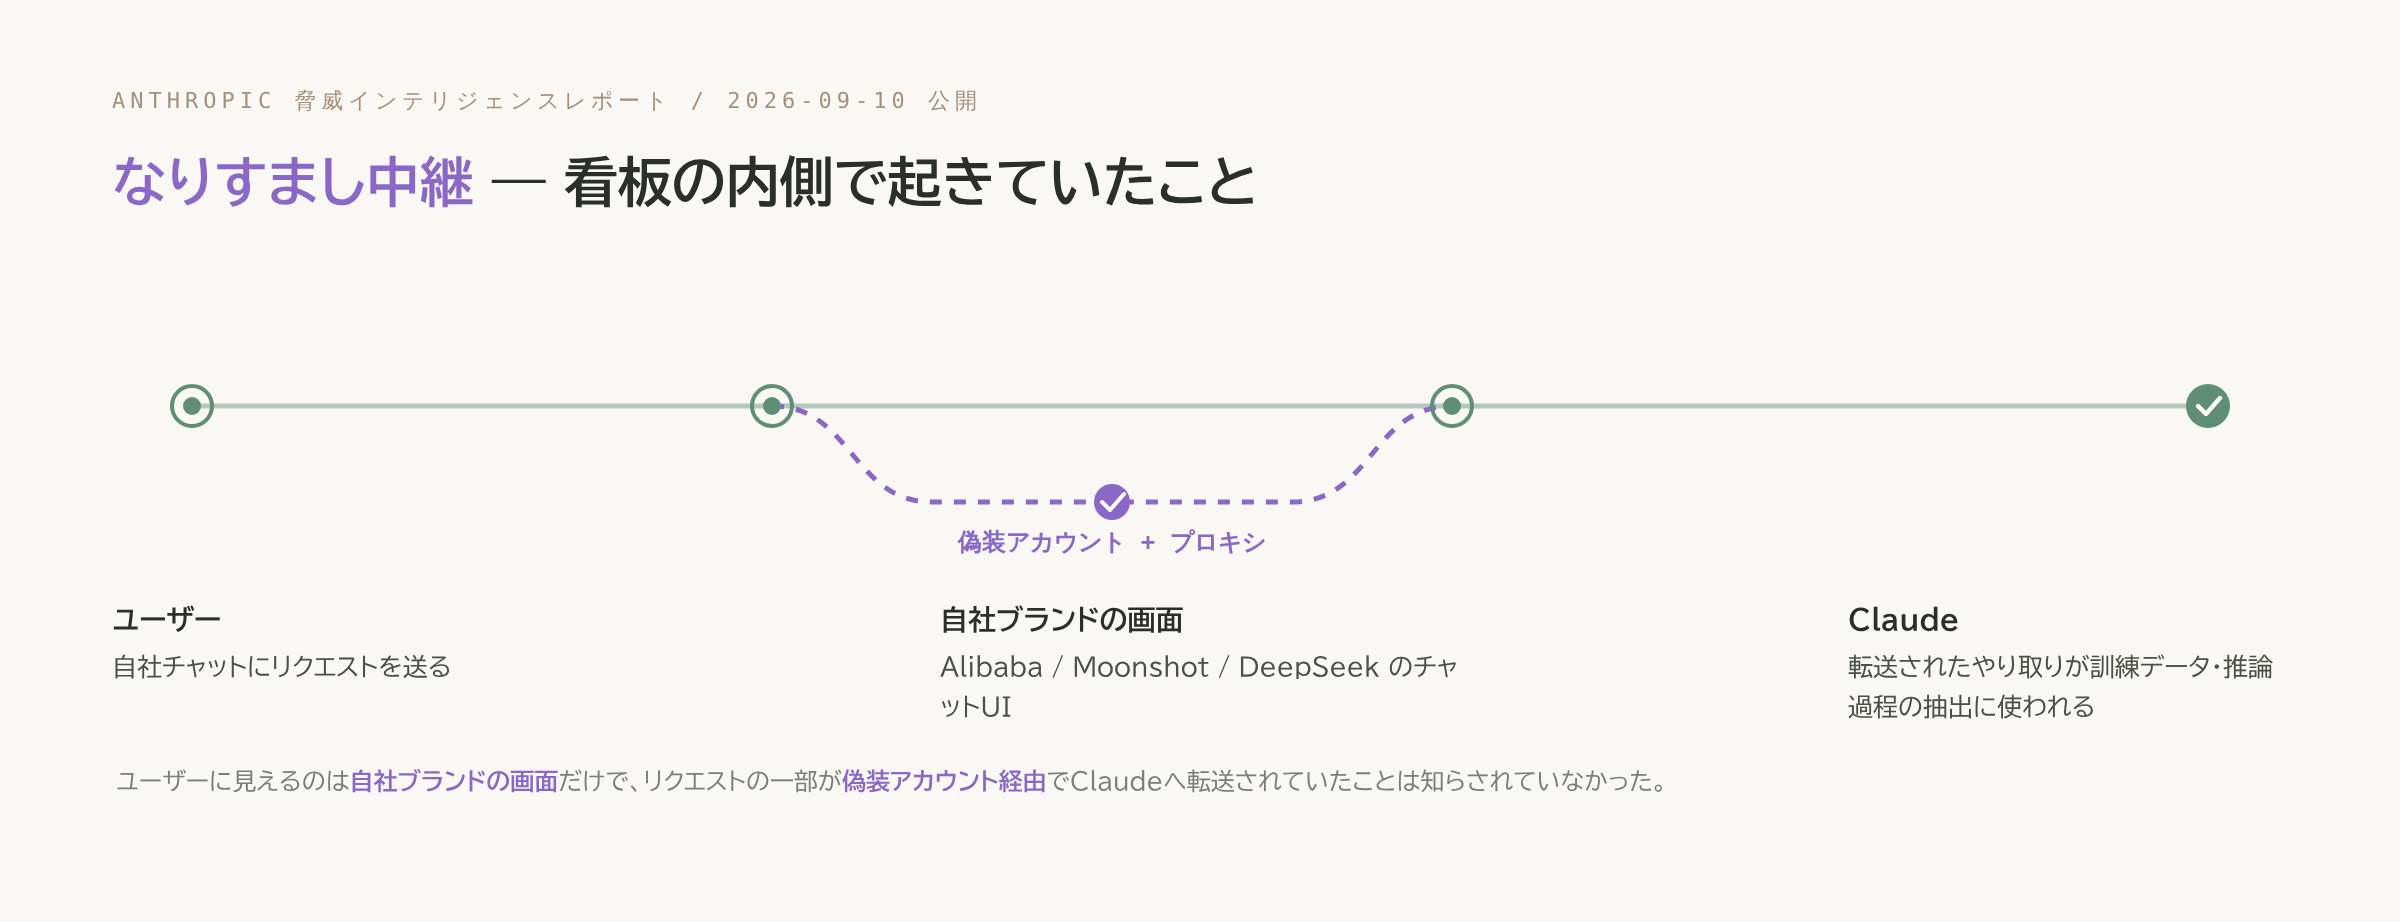
ユーザー側から見えるのは、自社のブランドがついたチャット画面だけです。そのリクエストの一部が、ユーザーに知らされないままClaudeへ転送されていた点が、今回の報告の核心です。
2026年2月の報告から続く問題
Anthropicが同種の問題を報告するのは今回が初めてではありません。2026年2月にもDeepSeek・Moonshot・MiniMaxによる蒸留攻撃を報告しており、その際は約2万4,000の偽アカウントを経由して1,600万件超のやり取りが記録されていました。今回の報告は、その延長線上にある拡大版です。
2月の報告は3社合計で1,600万件超でした。今回はAlibaba単体だけで5月〜7月の3か月間に1億5,100万件です。2月が3社合計・今回はAlibaba単体という違いがあるため単純な比較はできませんが、Anthropicが検知した蒸留攻撃の総量そのものが増加傾向にあることは、この数字の並びからも読み取れます。
AIベンダーを選ぶときに問われること
今回名指しされたのはAlibaba・Moonshot AI・DeepSeekという、急成長中の中国拠点のAIラボ3社です。主要な欧米ベンダーで同種の行為が確認されたわけではありません。それでもこの事例が示すのは、契約しているAIチャットの回答が契約先ベンダー自身のモデルから来ているとは限らない、という可能性そのものです。回答の品質や速度だけでなく、入力したデータがどこへ渡っているかを確認できる情報かどうかも、とくに実績や情報開示の乏しいベンダーを検討する際の材料になります。
私たちも複数のAIベンダーを併用しており、どの外部ベンダーに何を渡してよいかをallowlistで管理しています。ただし、これは今回の報告の核心(渡した先のベンダーが裏で何をするか)を検知・防止する仕組みではありません。ベンダーが渡した先で何をしているかまでは私たちにも見えないため、渡す前の段階で私たちがコントロールできる範囲を、あらかじめ絞っているにすぎません。
まとめ
Alibaba・Moonshot AI・DeepSeekの事例が示しているのは、AIチャットの回答がどのモデルから生成されているかを、利用者側が確認する手段は今のところほとんど無いという状況です。契約中、または導入を検討しているAIチャットサービスについて、利用規約やヘルプページに「回答生成に使用するモデル」と「入力データの学習利用・第三者提供の有無」の記載があるかどうかを確認することが、次にできる最初の一歩です。記載の有無や問い合わせへの答え方そのものが、隠しているベンダーを見破る証拠にはなりませんが、開示に前向きなベンダーかどうかを見分ける材料にはなります。記載が無ければ、営業担当や問い合わせ窓口に直接確認するのも一つの方法です。
関連
AI エージェントを業務で回すときの設計と運用については、CTO の note に書いています。
出典
- TechCrunch: Anthropic details distillation campaigns from Alibaba, Moonshot AI, and DeepSeek
- Bloomberg: Moonshot secretly routed user requests through Claude, Anthropic says
- CNBC: Chinese AI labs Moonshot, DeepSeek, Alibaba
- South China Morning Post: Moonshot, DeepSeek secretly routed user requests to Claude, Anthropic claims
- Anthropic: Detecting and preventing distillation attacks
※ この記事は AI を使用しています。Leadeas が自社開発した AI エージェント基盤で下書きを作成し、人間のレビューを経て公開しています。AI ネイティブ開発会社として自社の技術をそのまま実演する目的で、この手法を用いています。(詳しくは AI 利用ポリシー)
RELATED関連記事
Google「Gemini Omni 1.1 Flash」発表——動画を安く試作してから仕上げる機能が揃った
AI活用